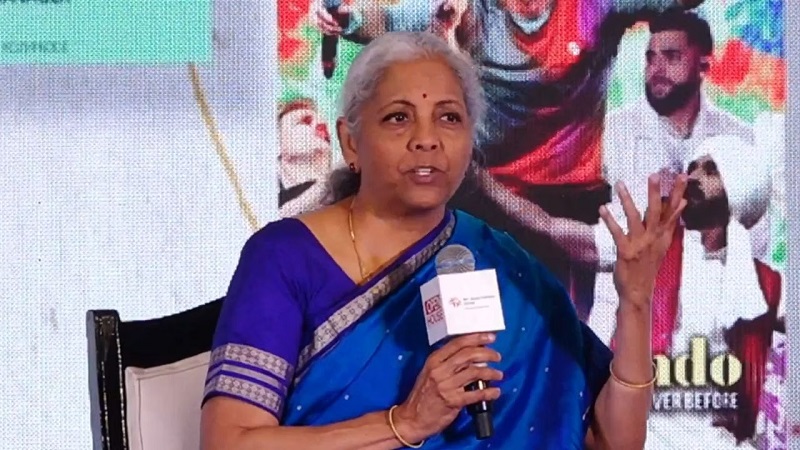
Tag: Cyber ​​Security

  • मध्यप्रदेश के सभी सरकारी अधिकारियों-कर्मचारियों के लिए Zoho मेल अनिवार्य, 45 दिन लॉगिन नहीं करने पर बंद होगा ईमेल अकाउंट

    मध्यप्रदेश के सभी सरकारी अधिकारियों-कर्मचारियों के लिए Zoho मेल अनिवार्य, 45 दिन लॉगिन नहीं करने पर बंद होगा ईमेल अकाउंट

    मध्यप्रदेश: सरकार ने सरकारी डिजिटल संचार व्यवस्था में बदलाव करते हुए सभी अधिकारियों और कर्मचारियों के लिए स्वदेशी ईमेल प्लेटफॉर्म जोहो का इस्तेमाल अनिवार्य कर दिया है। इस पहल का उद्देश्य सरकारी ईमेल व्यवस्था की सुरक्षा मजबूत करना, साइबर हमलों और अनधिकृत पहुंच के जोखिम को कम करना तथा विदेशी क्लाउड सेवाओं पर निर्भरता घटाना है। नई व्यवस्था के तहत सरकारी कर्मचारियों को आधिकारिक ईमेल संचार के लिए निर्धारित प्लेटफॉर्म का उपयोग करना होगा। यह कदम सरकारी डिजिटल संचार प्रणाली को अधिक सुरक्षित और आत्मनिर्भर बनाने की दिशा में उठाया गया है। इसके माध्यम से सरकारी डेटा की सुरक्षा और ईमेल सेवाओं के संचालन पर नियंत्रण मजबूत करने पर जोर दिया जा रहा है।

    इस व्यवस्था को लागू करने के संबंध में राज्य इलेक्ट्रॉनिक्स विकास निगम और नेशनल इन्फॉर्मेटिक्स सेंटर (एनआईसी) के बीच भोपाल में उच्चस्तरीय बैठक हुई थी। इसके बाद सरकारी ईमेल सेवाओं के उपयोग को लेकर दिशा-निर्देश जारी किए गए। नई व्यवस्था केंद्र सरकार के इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय और एनआईसी से जुड़े राष्ट्रीय प्रोजेक्ट के तहत सरकारी डिजिटल संचार को सुरक्षित बनाने के प्रयासों से संबंधित है। इसके अंतर्गत राज्य के अधिकारियों और कर्मचारियों को आधिकारिक ईमेल के लिए निर्धारित जोहो प्लेटफॉर्म का इस्तेमाल करना होगा। सरकार की इस पहल में साइबर सुरक्षा के साथ-साथ डिजिटल सेवाओं को स्वदेशी तकनीकी ढांचे के माध्यम से संचालित करने पर भी ध्यान दिया गया है।

    नए नियमों के अनुसार, प्रत्येक अधिकारी और कर्मचारी को अपनी आधिकारिक ईमेल आईडी का इस्तेमाल महीने में कम से कम एक बार करना होगा। यदि कोई यूजर लगातार 45 दिनों तक अपने ईमेल इनबॉक्स में लॉगिन नहीं करता है, तो सुरक्षा कारणों से उसका ईमेल खाता स्वतः निष्क्रिय हो जाएगा। इस प्रावधान का उद्देश्य लंबे समय तक इस्तेमाल नहीं होने वाले ईमेल खातों से जुड़े सुरक्षा जोखिमों को कम करना है। सरकारी ईमेल खातों का नियमित उपयोग सुनिश्चित करने के लिए कर्मचारियों को निर्धारित अंतराल पर लॉगिन करना होगा। ऐसे में अधिकारियों और कर्मचारियों को अपनी ईमेल आईडी सक्रिय रखने के लिए इस नियम का पालन करना आवश्यक होगा।

    सरकार प्रत्येक मेलबॉक्स आधारित ईमेल आईडी के रखरखाव के लिए प्रति यूजर सालाना 2,000 रुपये का सेवा शुल्क देगी। इस बदलाव के बावजूद सरकारी ईमेल पतों के आधिकारिक डोमेन में कोई परिवर्तन नहीं होगा। यानी कर्मचारियों की ईमेल आईडी के अंत में इस्तेमाल होने वाला सरकारी डोमेन पहले की तरह ही बना रहेगा। बदलाव मुख्य रूप से ईमेल सेवा के बैकएंड इंफ्रास्ट्रक्चर और सर्वर संचालन में किया जाएगा। पहले जिन ईमेल सेवाओं का संचालन गूगल या माइक्रोसॉफ्ट के क्लाउड इंफ्रास्ट्रक्चर के माध्यम से होता था, उनकी जगह अब जोहो के क्लाउड प्लेटफॉर्म का उपयोग किया जाएगा। इससे मौजूदा ईमेल पहचान को बनाए रखते हुए तकनीकी व्यवस्था में बदलाव किया जा सकेगा।

    जोहो भारत की एक निजी आईटी और सॉफ्टवेयर कंपनी है, जो विभिन्न डिजिटल सेवाएं उपलब्ध कराती है। उपलब्ध जानकारी के अनुसार, इस व्यवस्था में सरकारी डेटा को देश के भीतर सुरक्षित रखने और डिजिटल संचार की सुरक्षा बढ़ाने पर जोर दिया गया है। नई प्रणाली में एनआईसी की रणनीतिक भूमिका के साथ साइबर सुरक्षा मानकों, सुरक्षा ऑडिट और जीरो-ट्रस्ट आर्किटेक्चर जैसे प्रावधानों के पालन की बात कही गई है। हालांकि, पुराने ईमेल खातों और डेटा को नई व्यवस्था में स्थानांतरित करने तथा सभी विभागों में इसे पूरी तरह लागू करने की विस्तृत प्रक्रिया के बारे में उपलब्ध जानकारी में स्पष्ट विवरण नहीं दिया गया है। नए नियमों के तहत ईमेल प्लेटफॉर्म का नियमित उपयोग, खातों की सक्रियता और सरकारी संचार की सुरक्षा प्रमुख बिंदु होंगे।
  • एआई और रोबोटिक्स में चीन की बढ़त रोकने का अमेरिकी प्लान, सांसद बोले- चीनी रोबोट बन सकते हैं जासूसी का हथियार

    एआई और रोबोटिक्स में चीन की बढ़त रोकने का अमेरिकी प्लान, सांसद बोले- चीनी रोबोट बन सकते हैं जासूसी का हथियार


    नई दिल्ली। आर्टिफिशियल इंटेलिजेंस और रोबोटिक्स के क्षेत्र में चीन की तेजी से बढ़ती ताकत अब अमेरिका के लिए नई सुरक्षा चुनौती बनती जा रही है। इसी खतरे को देखते हुए अमेरिकी संसद में रिपब्लिकन और डेमोक्रेट सांसदों ने एक ऐसे विधेयक को आगे बढ़ाया है जिसका उद्देश्य चीन में निर्मित ह्यूमनॉइड और चार पैरों वाले रोबोट को अमेरिका के महत्वपूर्ण बुनियादी ढांचे से दूर रखना है। अमेरिकी सांसदों का मानना है कि यदि समय रहते कदम नहीं उठाए गए तो भविष्य में यही रोबोट राष्ट्रीय सुरक्षा और संवेदनशील संस्थानों के लिए बड़ा खतरा बन सकते हैं।

    अमेरिकी प्रतिनिधि सभा की एनर्जी एंड कॉमर्स कमेटी की कम्युनिकेशंस एंड टेक्नोलॉजी सब कमेटी में गार्ड एक्ट पर सुनवाई के दौरान सांसदों ने कहा कि चीन पहले ड्रोन उद्योग में जिस रणनीति से वैश्विक बाजार पर कब्जा करने में सफल रहा था अब वही मॉडल रोबोटिक्स और एआई सेक्टर में अपनाया जा रहा है। उनका कहना है कि इंटरनेट से जुड़े ये रोबोट केवल मशीन नहीं बल्कि डेटा संग्रह और निगरानी का माध्यम भी बन सकते हैं।

    समिति के अध्यक्ष ब्रेट गुथरी ने कहा कि अमेरिका पहले ही चीनी दूरसंचार उपकरणों और ड्रोन के खिलाफ कड़े कदम उठा चुका है। अब रोबोटिक्स क्षेत्र में भी उसी सतर्कता की जरूरत है। उन्होंने कहा कि राष्ट्रीय सुरक्षा और अमेरिकी नागरिकों के डेटा की रक्षा सरकार की सर्वोच्च प्राथमिकता है और किसी भी संभावित खतरे को नजरअंदाज नहीं किया जा सकता।

    सुनवाई के दौरान एसोसिएशन फॉर अनक्रूड व्हीकल सिस्टम्स इंटरनेशनल के अध्यक्ष और मुख्य कार्यकारी अधिकारी माइकल रॉबिंस ने चेतावनी दी कि चीन बेहद कम कीमत पर सरकारी सब्सिडी वाले रोबोट दुनिया भर में उपलब्ध करा रहा है। उन्होंने दावा किया कि वैश्विक स्तर पर ह्यूमनॉइड रोबोट की लगभग 90 प्रतिशत आपूर्ति पर चीनी कंपनियों का कब्जा हो चुका है और अमेरिकी अनुसंधान संस्थान भी सस्ते विकल्पों की वजह से इन पर निर्भर होते जा रहे हैं।

    रॉबिंस ने कहा कि एक सामान्य लैपटॉप केवल डेटा चुरा सकता है लेकिन इंटरनेट से जुड़ा रोबोट किसी फैक्ट्री अस्पताल बिजली संयंत्र या सैन्य ठिकाने के भीतर घूमकर निगरानी कर सकता है डेटा इकट्ठा कर सकता है और भौतिक गतिविधियां भी अंजाम दे सकता है। उनके अनुसार यदि ऐसे सिस्टम से छेड़छाड़ की जाए या रिमोट एक्सेस हासिल कर लिया जाए तो यह राष्ट्रीय सुरक्षा के लिए गंभीर खतरा बन सकता है। उन्होंने इसे ट्रोजन हॉर्स जैसी स्थिति बताया और कहा कि कार्रवाई में जितनी देरी होगी भविष्य में चीनी तकनीक पर निर्भरता उतनी ही बढ़ती जाएगी।

    व्हाइट हाउस की पूर्व प्रौद्योगिकी सलाहकार लिंडसे गोरमन ने भी सांसदों को चेतावनी देते हुए कहा कि आर्टिफिशियल इंटेलिजेंस ने साइबर सुरक्षा की चुनौतियों को पूरी तरह बदल दिया है। उनके मुताबिक एआई साइबर हमलों को पहले से कहीं अधिक प्रभावी बना रहा है और इससे हमलावरों को बढ़त मिलने का खतरा बढ़ गया है। उन्होंने सुझाव दिया कि अमेरिका को कम लागत वाले भरोसेमंद एआई मॉडल विकसित करने चाहिए ताकि दुनिया के अन्य देशों को चीनी विकल्पों पर निर्भर न रहना पड़े।

    विशेषज्ञों का मानना है कि भविष्य की वैश्विक प्रतिस्पर्धा केवल सैन्य ताकत या अर्थव्यवस्था तक सीमित नहीं रहेगी बल्कि एआई और रोबोटिक्स में तकनीकी बढ़त भी देशों की रणनीतिक स्थिति तय करेगी। यही वजह है कि अमेरिका अब जापान दक्षिण कोरिया ताइवान इजरायल ऑस्ट्रेलिया और यूरोपीय सहयोगियों के साथ मिलकर सुरक्षित और भरोसेमंद तकनीकी सप्लाई चेन तैयार करने की दिशा में तेजी से काम कर रहा है। आने वाले समय में यह प्रतिस्पर्धा वैश्विक तकनीकी और भू-राजनीतिक समीकरणों को नई दिशा दे सकती है।

  • ई रिक्शा चालकों के लिए नई मुसीबत मोबाइल ऐप से हो रहा सिस्टम लॉक सवारियां बीच रास्ते उतरने को मजबूर

    ई रिक्शा चालकों के लिए नई मुसीबत मोबाइल ऐप से हो रहा सिस्टम लॉक सवारियां बीच रास्ते उतरने को मजबूर


    भोपाल । भोपाल में ई रिक्शा चालकों के सामने एक नई और गंभीर समस्या खड़ी हो गई है। शहर के कई इलाकों से ऐसी शिकायतें सामने आई हैं कि मोबाइल ऐप के जरिए ई रिक्शों के बैटरी मैनेजमेंट सिस्टम यानी बीएमएस से छेड़छाड़ की जा रही है जिसके कारण चलते वाहन अचानक बीच सड़क पर बंद हो रहे हैं। इससे न केवल चालकों की रोजी रोटी पर संकट गहरा गया है बल्कि यात्रियों को भी भारी परेशानी का सामना करना पड़ रहा है। कई मामलों में सवारियों को बीच रास्ते उतरना पड़ा जबकि चालकों को वाहन धक्का देकर ले जाना पड़ा।

    बुधवारा निवासी ई रिक्शा चालक तनवीर मोहम्मद खान ने बताया कि वीआईपी रोड पर बच्चों को लेकर जा रहे थे तभी उनका वाहन अचानक बंद हो गया। काफी कोशिशों के बाद भी रिक्शा चालू नहीं हुआ और आखिरकार उसे धक्का देकर ले जाना पड़ा। बाद में सिस्टम अनलॉक कराने के लिए उनसे 200 रुपए भी लिए गए। तनवीर का कहना है कि एक ही दिन में उनका ई रिक्शा चार बार बंद हुआ जिससे पूरे दिन की कमाई लगभग खत्म हो गई। उनका कहना है कि हर महीने लगभग आठ हजार रुपए की बैंक किस्त भरनी होती है लेकिन जब वाहन ही नहीं चलेगा तो किस्त कैसे चुकाई जाएगी।

    इसी तरह रेतघाट क्षेत्र के चालक फरान मोहम्मद खान ने भी बताया कि सवारी छोड़ने के बाद उनका ई रिक्शा अचानक बंद हो गया। उन्होंने मुख्य एमसीबी बंद कर दोबारा चालू करने की कोशिश की जिससे कुछ समय के लिए वाहन चल पड़ा लेकिन थोड़ी देर बाद फिर बंद हो गया। बाद में तकनीकी सहायता मिलने के बाद ही वाहन दोबारा चालू हो सका। फरान के अनुसार दिन में कई बार और रात के समय भी यह समस्या सामने आ रही है जिससे काम करना बेहद मुश्किल हो गया है।

    चालकों का दावा है कि यह समस्या केवल कुछ वाहनों तक सीमित नहीं है बल्कि शहर में बड़ी संख्या में ई रिक्शा प्रभावित हुए हैं। मैकेनिकों की दुकानों पर वाहनों की लंबी कतारें लग रही हैं। जिन लोगों को तकनीकी जानकारी है वे किसी तरह सिस्टम को अनलॉक कर लेते हैं जबकि बाकी चालक घंटों तक परेशान होते रहते हैं। इससे उनकी आय पर सीधा असर पड़ रहा है और कई लोगों के सामने आर्थिक संकट खड़ा हो गया है।

    जानकारी के अनुसार गूगल प्ले स्टोर पर उपलब्ध BAT BMS नाम का एक ऐप ब्लूटूथ के माध्यम से आसपास मौजूद कुछ ई रिक्शों के बैटरी मैनेजमेंट सिस्टम को खोज सकता है। यदि किसी वाहन का सिस्टम पर्याप्त सुरक्षा या पासवर्ड से सुरक्षित नहीं है तो उससे जुड़े कुछ नियंत्रण विकल्प सामने आ सकते हैं। हालांकि यह स्पष्ट नहीं है कि सभी मामलों में इसी ऐप का दुरुपयोग हुआ है या नहीं लेकिन इस संभावना को गंभीरता से जांचा जा रहा है।

    पुलिस और तकनीकी विशेषज्ञ अब पूरे मामले की जांच कर रहे हैं। यह पता लगाया जा रहा है कि संबंधित ई रिक्शा मॉडलों में सुरक्षा संबंधी कौन सी तकनीकी कमजोरियां मौजूद थीं और उनका किस तरह गलत इस्तेमाल किया गया। यदि यह आशंका सही साबित होती है तो यह केवल भोपाल ही नहीं बल्कि देशभर में ई रिक्शा सुरक्षा को लेकर बड़ा सवाल खड़ा कर सकता है। विशेषज्ञों का मानना है कि वाहन निर्माताओं को मजबूत साइबर सुरक्षा और सुरक्षित बीएमएस सिस्टम विकसित करने की दिशा में तत्काल कदम उठाने होंगे ताकि चालकों की आजीविका और यात्रियों की सुरक्षा दोनों सुनिश्चित की जा सके।

  • सीएम मोहन यादव का पूर्व पीएम पर तंज, बोले- अर्थशास्त्री भी नहीं समझ पाए जीरो बैलेंस खाते की ताकत; महू में बनेगा साइबर रिसर्च सेंटर

    सीएम मोहन यादव का पूर्व पीएम पर तंज, बोले- अर्थशास्त्री भी नहीं समझ पाए जीरो बैलेंस खाते की ताकत; महू में बनेगा साइबर रिसर्च सेंटर

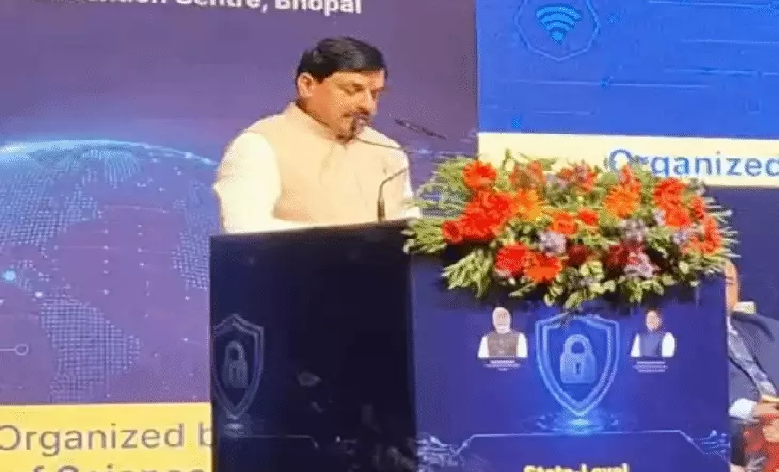
    मध्यप्रदेश । भोपाल में आयोजित साइबर सिक्योरिटी और स्टेट डाटा सिक्योरिटी पर राज्य स्तरीय कंसल्टेटिव वर्कशॉप के दौरान मुख्यमंत्री Mohan Yadav ने साइबर सुरक्षा को वर्तमान समय की सबसे बड़ी चुनौतियों में से एक बताते हुए कई महत्वपूर्ण घोषणाएं कीं। इस दौरान उन्होंने पूर्व प्रधानमंत्री Manmohan Singh का नाम लिए बिना उन पर परोक्ष टिप्पणी भी की।

    मुख्यमंत्री ने कहा कि देश में पहले ऐसे प्रधानमंत्री रहे हैं जिन्हें अर्थशास्त्र का बड़ा जानकार माना जाता था, लेकिन जीरो बैलेंस खाते की उपयोगिता और उसके व्यापक सामाजिक प्रभाव को वे भी नहीं समझ पाए थे। उन्होंने दावा किया कि प्रधानमंत्री Narendra Modi ने जनधन योजना के माध्यम से करोड़ों लोगों के बैंक खाते खुलवाकर वित्तीय समावेशन को नई दिशा दी। साथ ही डायरेक्ट बेनिफिट ट्रांसफर (DBT) के जरिए सरकारी योजनाओं का लाभ सीधे पात्र लोगों तक पहुंचाने का रास्ता तैयार किया।

    मुख्यमंत्री ने कहा कि आज डाटा सुरक्षा का महत्व लगातार बढ़ रहा है। पहले सीमाओं की सुरक्षा सबसे बड़ी चिंता मानी जाती थी, लेकिन डिजिटल युग में नागरिकों का डाटा और ऑनलाइन लेनदेन भी उतने ही संवेदनशील हो गए हैं। उन्होंने कहा कि साइबर अपराधियों द्वारा लोगों की जीवनभर की कमाई कुछ ही मिनटों में ठगी जा रही है, जो बेहद गंभीर विषय है।

    कार्यक्रम के दौरान मुख्यमंत्री ने महू में अत्याधुनिक स्टेट डाटा साइबर सिक्योरिटी रिसर्च सेंटर स्थापित करने की घोषणा की। यह केंद्र राज्य सरकार और Military College of Telecommunication Engineering के सहयोग से विकसित किया जाएगा। मुख्यमंत्री ने कहा कि भविष्य की चुनौतियों से निपटने के लिए साइबर सुरक्षा के क्षेत्र में शोध और विशेषज्ञता विकसित करना समय की आवश्यकता है।

    उन्होंने अधिकारियों को चेतावनी देते हुए कहा कि साइबर सुरक्षा केवल चर्चा का विषय नहीं बल्कि जवाबदेही का मामला है। यदि किसी स्तर पर लापरवाही सामने आती है तो संबंधित विभागों को इसकी जिम्मेदारी उठानी होगी। उन्होंने स्पष्ट किया कि नागरिकों के डाटा की सुरक्षा राज्य सरकार की सर्वोच्च प्राथमिकताओं में शामिल है।

    कार्यशाला में एडीजी इंटेलिजेंस साई मनोहर ने साइबर अपराधों से जुड़े आंकड़े प्रस्तुत करते हुए बताया कि पिछले 14 वर्षों में साइबर अपराधों में 77 गुना वृद्धि दर्ज की गई है। वर्तमान में मध्यप्रदेश में हर वर्ष हजारों साइबर शिकायतें सामने आ रही हैं। उन्होंने कहा कि साइबर हेल्पलाइन की क्षमता बढ़ाए जाने के बाद अब तक जनता के 137 करोड़ रुपए साइबर ठगी से बचाए जा चुके हैं।

    उन्होंने बताया कि डिजिटल अरेस्ट, फर्जी कॉल, बैंकिंग फ्रॉड और ऑनलाइन निवेश के नाम पर ठगी के मामलों में तेजी से बढ़ोतरी हुई है। साइबर अपराधी खुद को सीबीआई, ईडी, पुलिस या सेना का अधिकारी बताकर लोगों को जाल में फंसा रहे हैं। ऐसे मामलों से निपटने के लिए विशेष अभियान भी चलाए जा रहे हैं।

    साइंस एंड टेक्नोलॉजी विभाग के प्रमुख सचिव एम. सेल्वेंद्रन ने कहा कि मध्यप्रदेश ई-गवर्नेंस के क्षेत्र में देश के अग्रणी राज्यों में शामिल है। हालांकि डिजिटल सेवाओं के विस्तार के साथ साइबर सुरक्षा की चुनौतियां भी तेजी से बढ़ रही हैं। उन्होंने कहा कि यदि किसी सरकारी सेवा या डाटा सिस्टम पर साइबर हमला होता है तो उसका सीधा असर आम जनता और शासन की विश्वसनीयता पर पड़ता है।

    कार्यशाला में देशभर के साइबर विशेषज्ञों, रक्षा संस्थानों के अधिकारियों और तकनीकी विशेषज्ञों ने भाग लिया। उनके सुझावों के आधार पर राज्य में साइबर सुरक्षा को और मजबूत बनाने की रणनीति तैयार की जाएगी।

  • चीन दौरे पर ट्रंप-मस्क का ‘डिजिटल लॉकडाउन’, बिना फोन पहुंचे दिग्गज; साइबर खतरे से क्यों अलर्ट अमेरिका?

    चीन दौरे पर ट्रंप-मस्क का ‘डिजिटल लॉकडाउन’, बिना फोन पहुंचे दिग्गज; साइबर खतरे से क्यों अलर्ट अमेरिका?


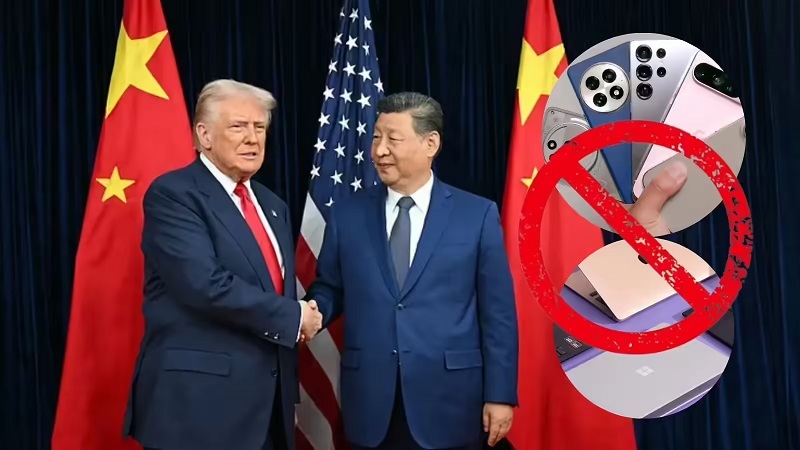
    नई दिल्ली। अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप के चीन दौरे को लेकर इस समय सबसे ज्यादा चर्चा किसी राजनीतिक समझौते की नहीं, बल्कि कड़े डिजिटल सुरक्षा प्रोटोकॉल की हो रही है। रिपोर्ट्स के अनुसार, इस दौरे में शामिल अमेरिकी अधिकारियों और बड़े टेक दिग्गजों जैसे एलन मस्क, टिम कुक और जेनसन हुआंग ने अपने निजी मोबाइल फोन और लैपटॉप साथ नहीं ले जाने का फैसला किया है। इसे अमेरिकी मीडिया “डिजिटल लॉकडाउन” कह रही है।

    सूत्रों के मुताबिक, यह कदम चीन में साइबर जासूसी, डेटा ट्रैकिंग और संभावित हैकिंग के खतरे को देखते हुए उठाया गया है। अमेरिकी सुरक्षा एजेंसियों का मानना है कि विदेश यात्राओं, खासकर चीन जैसे देशों में, निजी डिवाइस पूरी तरह सुरक्षित नहीं रहते और उनमें मौजूद संवेदनशील डेटा को निशाना बनाया जा सकता है। इसी वजह से प्रतिनिधिमंडल को केवल विशेष रूप से तैयार किए गए सुरक्षित डिवाइस, जिन्हें “बर्नर फोन” या क्लीन डिवाइस कहा जाता है, उपलब्ध कराए गए हैं।

    इन डिवाइसों में किसी तरह का निजी डेटा नहीं होता और इनमें सीमित इंटरनेट एक्सेस होता है। यात्रा समाप्त होने के बाद इन उपकरणों को पूरी तरह से साफ किया जाता है या नष्ट कर दिया जाता है। इसके अलावा, इन डिवाइसों में “गोल्डन इमेज” नामक एक सुरक्षित सॉफ्टवेयर सेटअप भी इंस्टॉल किया जाता है, ताकि किसी भी तरह की छेड़छाड़ या अनधिकृत एक्सेस की तुरंत पहचान की जा सके।

    सुरक्षा व्यवस्था के तहत चीन में किसी भी अनजान चार्जर, होटल वाई-फाई या सार्वजनिक USB पोर्ट के इस्तेमाल पर भी रोक लगाई गई है। विशेषज्ञों के अनुसार, “जूस जैकिंग” नामक साइबर खतरे में पब्लिक चार्जिंग पोर्ट के जरिए मोबाइल और लैपटॉप में मैलवेयर डाले जाने या डेटा चोरी होने की संभावना रहती है। इसी कारण अधिकारियों को केवल सुरक्षित पावर बैंक और अधिकृत चार्जिंग उपकरणों का ही उपयोग करने की अनुमति दी गई है।

    हालांकि, चीन ने इन सभी आरोपों और आशंकाओं को खारिज किया है। चीनी दूतावास का कहना है कि देश किसी भी विदेशी नागरिक या सरकार का डेटा अवैध रूप से न तो एकत्र करता है और न ही एक्सेस करता है, और सभी डिजिटल सिस्टम कानून के तहत सुरक्षित हैं।

    कुल मिलाकर, ट्रंप के इस दौरे में लागू की गई कड़ी डिजिटल सुरक्षा यह दर्शाती है कि अमेरिका और चीन के बीच केवल राजनीतिक या आर्थिक ही नहीं, बल्कि साइबर और तकनीकी स्तर पर भी गहरी प्रतिस्पर्धा और अविश्वास मौजूद है।

  • KYC प्रक्रिया में बड़ा बदलाव संभव, वित्त मंत्री ने आसान और एकीकृत सिस्टम की उठाई मांग..

    KYC प्रक्रिया में बड़ा बदलाव संभव, वित्त मंत्री ने आसान और एकीकृत सिस्टम की उठाई मांग..


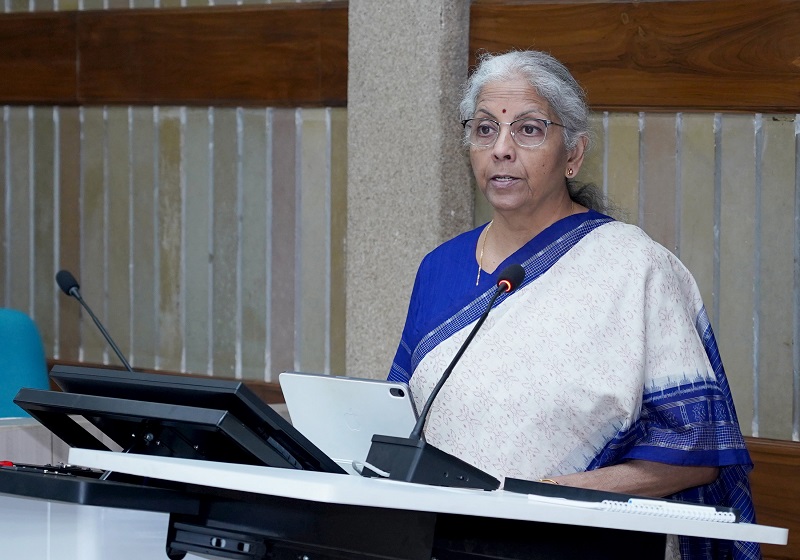
    नई दिल्ली।देश के वित्तीय ढांचे को अधिक सुगम और उपयोगकर्ता-अनुकूल बनाने के प्रयासों के बीच केवाईसी प्रक्रिया में सुधार की जरूरत एक बार फिर प्रमुखता से सामने आई है। एक अहम कार्यक्रम के दौरान वित्त मंत्री Nirmala Sitharaman ने इस विषय पर विस्तार से बात करते हुए कहा कि मौजूदा व्यवस्था आम नागरिकों के लिए अनावश्यक रूप से जटिल बन गई है। उन्होंने संकेत दिया कि अब समय आ गया है कि इस प्रक्रिया को सरल, तेज और एक समान बनाया जाए, ताकि लोगों को बार-बार एक ही जानकारी देने की परेशानी से राहत मिल सके।

    उन्होंने स्पष्ट किया कि वर्तमान व्यवस्था में अलग-अलग वित्तीय प्लेटफॉर्म पर बार-बार केवाईसी कराने की बाध्यता लोगों के लिए असुविधाजनक है। इस कारण न केवल समय की बर्बादी होती है, बल्कि कई बार प्रक्रिया पूरी करने में अनावश्यक देरी भी होती है। ऐसे में एक ऐसा सिस्टम विकसित करने की जरूरत है, जो हर प्लेटफॉर्म पर समान रूप से मान्य हो और उपयोग में सहज हो।

    इस दिशा में उन्होंने Securities and Exchange Board of India से आग्रह किया कि वह अन्य नियामकों के साथ समन्वय स्थापित कर एक साझा ढांचा तैयार करे। उनका मानना है कि यदि एकीकृत केवाईसी प्रणाली लागू होती है, तो इससे वित्तीय सेवाओं तक पहुंच आसान होगी और निवेशकों का भरोसा भी मजबूत होगा।

    तेजी से बदलते वित्तीय माहौल को देखते हुए उन्होंने यह भी कहा कि अब नियमों को नए सिरे से सोचने की जरूरत है। पारंपरिक तरीके से केवल समस्या आने के बाद नियम बनाने के बजाय, संभावित खतरों का पहले से आकलन करना जरूरी है। इससे न केवल जोखिम कम होंगे, बल्कि बाजार की स्थिरता भी बनी रहेगी।

    उन्होंने विशेष रूप से आर्टिफिशियल इंटेलिजेंस के दुरुपयोग, अंतरराष्ट्रीय वित्तीय धोखाधड़ी और साइबर खतरों का जिक्र करते हुए कहा कि ये आने वाले समय की बड़ी चुनौतियां हैं। इनसे निपटने के लिए नियमों को सख्त बनाने के साथ-साथ उन्हें लचीला भी रखना होगा, ताकि नवाचार पर रोक न लगे और सुरक्षा भी सुनिश्चित की जा सके।

    इसके अलावा उन्होंने सुझाव दिया कि नीतियां बनाते समय आम लोगों और विशेषज्ञों की राय को भी शामिल किया जाना चाहिए। इससे नियम अधिक संतुलित और व्यवहारिक बनेंगे, जो बदलती जरूरतों के अनुसार खुद को ढाल सकें।

    वित्तीय स्थिति के व्यापक परिप्रेक्ष्य में उन्होंने यह भी बताया कि देश की मजबूत आर्थिक नींव और पर्याप्त विदेशी मुद्रा भंडार नीति निर्माण में लचीलापन प्रदान करते हैं। इससे सरकार को आर्थिक विकास को गति देने और आवश्यक क्षेत्रों में निवेश बनाए रखने में मदद मिलती है।

    समग्र रूप से देखा जाए तो केवाईसी प्रक्रिया को आसान और एकीकृत बनाने की पहल केवल एक सुधारात्मक कदम नहीं है, बल्कि यह पूरे वित्तीय तंत्र को अधिक प्रभावी और भरोसेमंद बनाने की दिशा में महत्वपूर्ण कदम साबित हो सकता है। आने वाले समय में इस दिशा में उठाए जाने वाले कदम यह तय करेंगे कि आम नागरिकों को कितनी राहत मिलती है और वित्तीय सेवाएं कितनी सुलभ बन पाती हैं।

  • नागरिकों को ऑनलाइन कंटेंट की पुष्टि के बाद ही उस पर भरोसा करने की सलाह..

    नागरिकों को ऑनलाइन कंटेंट की पुष्टि के बाद ही उस पर भरोसा करने की सलाह..


    नई दिल्ली:
    डिजिटल माध्यमों पर फैल रही भ्रामक सूचनाओं के बीच एक वायरल वीडियो को लेकर आधिकारिक स्तर पर स्पष्टता दी गई है, जिसमें वित्त मंत्री को एक उच्च रिटर्न निवेश योजना का समर्थन करते हुए दिखाने का दावा किया गया था। जांच के बाद इस वीडियो को पूरी तरह फर्जी और एआई तकनीक से निर्मित बताया गया है। इस मामले ने एक बार फिर डिजिटल प्लेटफॉर्म पर फैलने वाली गलत सूचनाओं की चुनौती को उजागर किया है।

    जांच में यह स्पष्ट किया गया है कि वीडियो में किए गए दावे पूरी तरह असत्य और भ्रामक हैं। इसमें दिखाए गए निवेश प्रस्ताव के तहत कम समय में असामान्य रूप से अधिक रिटर्न का वादा किया गया था, जो वास्तविक वित्तीय ढांचे और सरकारी नीतियों से मेल नहीं खाता। किसी भी सरकारी संस्था या जिम्मेदार पदाधिकारी द्वारा ऐसी किसी निवेश योजना का समर्थन नहीं किया गया है।

    नागरिकों को चेतावनी दी गई है कि सोशल मीडिया और अन्य डिजिटल प्लेटफॉर्म पर आने वाले ऐसे आकर्षक निवेश दावों पर बिना पुष्टि के भरोसा न करें। किसी भी वित्तीय योजना की वास्तविकता की जांच केवल अधिकृत और विश्वसनीय स्रोतों के माध्यम से ही की जानी चाहिए। गलत जानकारी पर आधारित निर्णय आर्थिक नुकसान का कारण बन सकते हैं।

    विशेषज्ञों के अनुसार इस प्रकार की सामग्री अक्सर लोगों को धोखा देने और उनकी व्यक्तिगत तथा बैंकिंग जानकारी हासिल करने के उद्देश्य से तैयार की जाती है। आर्टिफिशियल इंटेलिजेंस के बढ़ते उपयोग के कारण अब फर्जी वीडियो और भी अधिक वास्तविक प्रतीत होने लगे हैं, जिससे आम उपयोगकर्ताओं के लिए उनकी पहचान करना कठिन हो गया है।

    डिजिटल सुरक्षा से जुड़े मामलों में यह भी देखा गया है कि पहले भी कई बार फर्जी संदेशों के माध्यम से लोगों को बैंकिंग अपडेट या अन्य सेवाओं के नाम पर भ्रमित करने की कोशिश की गई है। ऐसे मामलों में उपयोगकर्ताओं को संदिग्ध लिंक या फाइल डाउनलोड करने के लिए प्रेरित किया जाता है, जो साइबर धोखाधड़ी का हिस्सा हो सकता है।

    सरकार ने नागरिकों से अपील की है कि वे किसी भी संदिग्ध सामग्री को साझा करने से पहले उसकी सत्यता की पुष्टि करें और यदि कोई असामान्य या संदिग्ध सूचना मिले तो उसे संबंधित माध्यमों पर रिपोर्ट करें ताकि गलत जानकारी के प्रसार को रोका जा सके।

    डिजिटल युग में सूचनाओं की तेजी से बढ़ती उपलब्धता के बीच सतर्कता और जागरूकता ही सबसे प्रभावी सुरक्षा उपाय माने जा रहे हैं, जिससे नागरिक स्वयं को और अपने वित्तीय हितों को सुरक्षित रख सकते हैं।

  • जबलपुर में साइबर ठगी: बुजुर्ग के खाते से एक लाख रुपये उड़ा लिए, योनो लिंक पर क्लिक कर हुआ हैक

    जबलपुर में साइबर ठगी: बुजुर्ग के खाते से एक लाख रुपये उड़ा लिए, योनो लिंक पर क्लिक कर हुआ हैक


    जबलपुर । जबलपुर में साइबर अपराधियों ने बुजुर्ग नागरिक को अपना शिकार बना लिया। गोराबाजार थाना क्षेत्र के निवासी प्रभाकर मोहिते ने पुलिस को शिकायत दी कि उनके खाते से करीब एक लाख रुपये ठगी के जरिए गायब हो गए।

    शिकायत में बताया गया कि ठगों ने खुद को बैंक अधिकारी बताकर बताया कि उनके एसबीआई योनो ऐप का एक्सपायर हो गया है। इसके बाद उन्होंने प्रभाकर मोहिते को एक लिंक भेजा और उस पर क्लिक करने को कहा। लिंक पर क्लिक करते ही बुजुर्ग का मोबाइल हैक हो गया। इसके तुरंत बाद उनके खाते से कई ट्रांजेक्शन के जरिए कुल एक लाख रुपये ट्रांसफर कर लिए गए।

    गोराबाजार थाना पुलिस ने मामला दर्ज कर अज्ञात साइबर अपराधियों की तलाश शुरू कर दी है। पुलिस ने लोगों को चेताया है कि कभी भी मोबाइल लिंक या कॉल पर बैंक की जानकारी साझा न करें और ऐसे संदिग्ध संदेश आने पर सीधे अपने बैंक या पुलिस से संपर्क करें।

    इस घटना ने एक बार फिर साइबर ठगी के नए तरीकों की चेतावनी दी है। विशेषज्ञों का कहना है कि मोबाइल या इंटरनेट बैंकिंग इस्तेमाल करते समय हमेशा सुरक्षित ऐप और आधिकारिक वेबसाइटों का ही प्रयोग करें।