Tag: CyberSecurity

  • मध्य प्रदेश के सरकारी पोर्टल्स पर साइबर हमले का खतरा, NIC का अलर्ट जारी, विशेषज्ञों की टीमें 24 घंटे निगरानी में जुटीं

    मध्य प्रदेश के सरकारी पोर्टल्स पर साइबर हमले का खतरा, NIC का अलर्ट जारी, विशेषज्ञों की टीमें 24 घंटे निगरानी में जुटीं

    मध्य प्रदेश: में सरकारी वेबसाइटों और ऑनलाइन पोर्टल्स की साइबर सुरक्षा को लेकर सतर्कता बढ़ा दी गई है। PHP सॉफ्टवेयर में गंभीर सुरक्षा खामी सामने आने के बाद राष्ट्रीय सूचना विज्ञान केंद्र (NIC) ने राज्य के आईटी तंत्र को अलर्ट किया है। इस खतरे को देखते हुए प्रदेश में सरकारी वेबसाइटों और सर्वरों की निगरानी तेज कर दी गई है। कंप्यूटर इमरजेंसी रिस्पांस सिस्टम (CERT) की तकनीकी टीम लगातार 24 घंटे निगरानी कर रही है, ताकि किसी भी संदिग्ध गतिविधि की समय रहते पहचान की जा सके।

    प्रदेश में बिजली, राजस्व, नागरिक आपूर्ति और विभिन्न सरकारी कल्याणकारी योजनाओं से जुड़ी कई वेबसाइटें PHP तकनीक पर संचालित होती हैं। ऐसे में सॉफ्टवेयर की सुरक्षा में सामने आई कमी को महत्वपूर्ण माना जा रहा है। साइबर विशेषज्ञों के अनुसार, इस खामी का फायदा उठाकर हमलावर दूर से ही सरकारी सर्वर तक अनधिकृत पहुंच बनाने की कोशिश कर सकते हैं। कुछ परिस्थितियों में इसके लिए सामान्य लॉगिन या पासवर्ड की आवश्यकता नहीं पड़ने का जोखिम भी बताया गया है।

    साइबर सुरक्षा से जुड़ी इस कमजोरी को गंभीर श्रेणी में रखा गया है। उपलब्ध जानकारी के अनुसार, इसकी गंभीरता का आकलन 10 में से 9.2 अंक के रूप में किया गया है। यह रेटिंग संभावित खतरे की गंभीरता को दर्शाती है। इंटरनेट पर उपलब्ध कुछ सर्वरों को निशाना बनाने की शुरुआती कोशिशें भी दर्ज किए जाने की जानकारी सामने आई है। हालांकि, इन प्रयासों के मध्य प्रदेश में होने की पुष्टि नहीं हुई है।

    विशेषज्ञों ने चेतावनी दी है कि यदि सुरक्षा खामी को समय रहते दूर नहीं किया गया, तो सरकारी विभागों के महत्वपूर्ण डेटा की चोरी होने और ऑनलाइन सेवाओं के बाधित होने का खतरा पैदा हो सकता है। सरकारी पोर्टल्स के माध्यम से नागरिकों को विभिन्न सेवाएं उपलब्ध कराई जाती हैं। ऐसे में सर्वर की सुरक्षा में सेंध लगने से विभागीय कामकाज के साथ-साथ आम लोगों को मिलने वाली डिजिटल सेवाएं भी प्रभावित हो सकती हैं।

    अलर्ट में पुराने सॉफ्टवेयर संस्करणों का इस्तेमाल करने वाले विभागों को विशेष रूप से सतर्क रहने की जरूरत बताई गई है। जिन वेबसाइटों पर PHP के पुराने या अपडेट नहीं किए गए संस्करण चल रहे हैं, उनके अधिक जोखिम में होने की आशंका है। तकनीकी सलाह के मुताबिक, पुराने संस्करणों में मौजूद सुरक्षा कमजोरियों को दूर करना जरूरी है, ताकि हमलावर उनका फायदा न उठा सकें।

    इसी के तहत सरकारी वेबसाइटों और सर्वरों का प्रबंधन करने वाली तकनीकी टीमों को सॉफ्टवेयर अपडेट करने और उपलब्ध सुरक्षा पैच लागू करने के निर्देश दिए गए हैं। इसके साथ ही सर्वरों पर आने वाले इंटरनेट ट्रैफिक की लगातार निगरानी करने को कहा गया है। किसी भी संदिग्ध गतिविधि या अनधिकृत पहुंच की कोशिश सामने आने पर तत्काल कार्रवाई करना इस निगरानी व्यवस्था का प्रमुख उद्देश्य है।

    प्रदेश में साइबर सुरक्षा की स्थिति को लेकर वैभव श्रीवास्तव, एसपी एटीएस एवं ज्वाइंट डायरेक्टर CERT ने बताया कि सुरक्षा संबंधी अलर्ट प्राप्त हुआ है और उनकी टीम लगातार सातों दिन, 24 घंटे निगरानी कर रही है। उन्होंने कहा कि इस दिशा में पिछले दो वर्षों से काम किया जा रहा है और अब तक ऐसी कोई घटना सामने नहीं आई है। टीम लगातार स्थिति पर नजर रख रही है।

    सरकारी पोर्टल्स की सुरक्षा के लिए फिलहाल सॉफ्टवेयर अपडेट, सर्वर मॉनिटरिंग और संदिग्ध गतिविधियों पर नजर रखने को प्राथमिकता दी जा रही है। तकनीकी टीमों के सामने चुनौती यह है कि संभावित कमजोरियों को जल्द दूर किया जाए और सरकारी डिजिटल सेवाओं को सुरक्षित तथा सुचारु बनाए रखा जाए।
  • भारत और एस्टोनिया के बीच डिजिटल सेवाओं और साइबर सुरक्षा में सहयोग बढ़ाने की बड़ी संभावनाएं, व्यापार समझौते पर भी नजरें

    भारत और एस्टोनिया के बीच डिजिटल सेवाओं और साइबर सुरक्षा में सहयोग बढ़ाने की बड़ी संभावनाएं, व्यापार समझौते पर भी नजरें

    नई दिल्ली । भारत और एस्टोनिया के बीच डिजिटल सेवाओं, तकनीक और साइबर सुरक्षा के क्षेत्र में सहयोग बढ़ाने की व्यापक संभावनाएं मौजूद हैं। भारत में एस्टोनिया की राजदूत क्रिस्टी कारेलसोहन ने 21 अक्टूबर 2026 को कहा कि दोनों देशों के बीच खासकर सेवा क्षेत्र में व्यावसायिक संबंधों को आगे बढ़ाया जा सकता है। उन्होंने यह भी उम्मीद जताई कि भारत और यूरोपीय संघ के बीच व्यापार समझौता इस साल के अंत तक लागू हो सकता है। उनके अनुसार, इस समझौते से कारोबार में आने वाली कई बाधाओं को कम करने में मदद मिल सकती है।

    कारेलसोहन ने कहा कि एस्टोनिया की कंपनियां भारतीय कंपनियों की तुलना में आकार में अपेक्षाकृत छोटी हैं। देश में बड़े पैमाने पर विनिर्माण भी सीमित है। ऐसे में भारत जैसे विशाल बाजार में बड़े स्तर पर वस्तुओं का व्यापार और निर्यात करना एस्टोनियाई कंपनियों के लिए चुनौतीपूर्ण हो सकता है। एस्टोनिया का घरेलू बाजार भी छोटा है, इसलिए वहां की कंपनियों के लिए भारत में अपने कारोबार का विस्तार करने के लिए उपयुक्त क्षेत्रों पर ध्यान देना महत्वपूर्ण है।

    राजदूत के मुताबिक, एस्टोनिया की कंपनियों की प्रमुख ताकत सेवाओं के क्षेत्र में है। डिजिटल सेवाओं, तकनीकी समाधान और साइबर सुरक्षा जैसे क्षेत्रों में दोनों देशों के बीच साझेदारी की अच्छी संभावनाएं हैं। इन क्षेत्रों में भारतीय बाजार की जरूरतों के अनुरूप सेवाएं और समाधान उपलब्ध कराकर व्यावसायिक संबंधों को मजबूत किया जा सकता है। उन्होंने संकेत दिया कि एस्टोनिया की कंपनियां इन क्षेत्रों में आगे विकास और सहयोग की संभावनाएं तलाश रही हैं।

    वस्तुओं के व्यापार के संबंध में उन्होंने बताया कि एस्टोनिया की कुछ कंपनियां भारत में लकड़ी से बने उत्पाद, खाद्य पदार्थ, पेय पदार्थ और अन्य वस्तुओं की आपूर्ति करती हैं। देश में कुछ उच्च गुणवत्ता वाले उत्पाद भी तैयार किए जाते हैं, लेकिन उनकी कीमतें प्रतिस्पर्धी स्तर पर नहीं होतीं। इसके बावजूद गुणवत्ता को प्राथमिकता देने वाले ग्राहकों के बीच ऐसे उत्पादों की मांग हो सकती है। इस वजह से भारत में एस्टोनिया के उत्पादों के लिए सीमित लेकिन संभावित बाजार मौजूद है।

    भारत और यूरोपीय संघ के बीच प्रस्तावित व्यापार समझौते को भी उन्होंने महत्वपूर्ण बताया। एस्टोनिया यूरोपीय संघ के 27 सदस्य देशों में शामिल है। कारेलसोहन ने उम्मीद जताई कि समझौता वर्ष 2026 के अंत तक लागू हो सकता है। उनके अनुसार, इससे मौजूदा सीमा शुल्क में कमी लाने के साथ-साथ गैर-शुल्क बाधाओं को दूर करने में भी मदद मिल सकती है। ऐसी बाधाएं विशेष रूप से छोटी कंपनियों के लिए दूसरे देशों के बाजारों में कारोबार करना कठिन बनाती हैं।

    राजदूत ने कहा कि भारत एस्टोनिया के लिए व्यापार के लिहाज से महत्वपूर्ण बाजार है। कई देशों की तरह एस्टोनिया की भी प्राथमिकता भारत के साथ व्यावसायिक संबंधों को मजबूत करना है। वह दोनों देशों के बीच व्यापारिक संपर्कों को और विकसित करना चाहती हैं। भारत का बड़ा बाजार एस्टोनियाई कंपनियों के लिए अपनी सेवाओं और उत्पादों की पहुंच बढ़ाने का अवसर प्रदान करता है।

    कुल मिलाकर, भारत और एस्टोनिया के बीच सहयोग की संभावनाएं केवल पारंपरिक वस्तु व्यापार तक सीमित नहीं हैं। डिजिटल सेवाएं, तकनीक और साइबर सुरक्षा ऐसे क्षेत्र हैं, जिनमें दोनों देशों के व्यावसायिक संबंध आगे बढ़ सकते हैं। प्रस्तावित भारत-यूरोपीय संघ व्यापार समझौते से भी कारोबार की परिस्थितियों में बदलाव आने की उम्मीद है। हालांकि, समझौते के लागू होने और उसके वास्तविक प्रभाव का आकलन आगे होने वाले निर्णयों तथा व्यापारिक व्यवस्थाओं पर निर्भर करेगा।

  • एआई कंपनियों के वैल्यूएशन में गिरावट से भारत में बढ़ सकता है पूंजी प्रवाह, आरबीआई गवर्नर ने वैश्विक जोखिमों पर जताई चिंता

    एआई कंपनियों के वैल्यूएशन में गिरावट से भारत में बढ़ सकता है पूंजी प्रवाह, आरबीआई गवर्नर ने वैश्विक जोखिमों पर जताई चिंता

    नई दिल्ली ।भारतीय रिजर्व बैंक के गवर्नर संजय मल्होत्रा ने कहा है कि आर्टिफिशियल इंटेलिजेंस से जुड़ी कंपनियों के वैल्यूएशन में कमी आने से वैश्विक निवेश चक्र में धीमापन होने के बावजूद भारत में पूंजी प्रवाह बढ़ सकता है। उन्होंने शनिवार को राष्ट्रीय राजधानी में आयोजित कौटिल्य इकोनॉमिक कॉन्क्लेव 2026 में यह बात कही। उनके अनुसार, पिछले कुछ वर्षों में एआई निवेश में तेजी वैश्विक वित्तीय बाजार के लिए प्रमुख प्रेरक कारकों में रही है। हालांकि, एआई से जुड़े निवेश या कमाई में कमी आने पर इस क्षेत्र से जुड़ी वित्तीय परिसंपत्तियों की कीमतों में बड़ा बदलाव हो सकता है।

    मल्होत्रा ने कहा कि एआई क्षेत्र में ऐसी गिरावट वैश्विक बाजारों के लिए जोखिम पैदा कर सकती है, लेकिन इसका भारत पर सकारात्मक प्रभाव पड़ने की संभावना है। उन्होंने कहा कि अगर विकसित देशों में एआई से जुड़े वैल्यूएशन में सुधार होता है, तो इससे भारत की ओर पूंजी प्रवाह पर सकारात्मक असर पड़ सकता है। उनके मुताबिक, हाल के महीनों में भारतीय इक्विटी बाजार में भी ऊंचे वैल्यूएशन से सुधार हुआ है और इसे बाजार की प्रक्रिया का हिस्सा माना जाना चाहिए।

    आरबीआई गवर्नर ने अंतरराष्ट्रीय वित्तीय प्रणाली के सामने मौजूद कई अन्य जोखिमों का भी उल्लेख किया। इनमें वैश्विक स्तर पर बढ़ा हुआ कर्ज, नॉन-बैंक फाइनेंशियल सेक्टर में लीवरेज, प्राइवेट क्रेडिट एक्सपोजर में वृद्धि और साइबर सुरक्षा से जुड़े खतरे शामिल हैं। उन्होंने हालांकि स्पष्ट किया कि इन कमजोरियों का होना तत्काल किसी वित्तीय संकट की शुरुआत का संकेत नहीं है। उनके अनुसार, इन जोखिमों को लेकर सतर्क रहना जरूरी है, भले ही फिलहाल संकट के तत्काल संकेत दिखाई नहीं दे रहे हों।

    मल्होत्रा ने कहा कि भारत मजबूत व्यापक आर्थिक आधार और बैंकों तथा नॉन-बैंक फाइनेंशियल संस्थानों की मजबूत बैलेंस शीट के सहारे चुनौतीपूर्ण वैश्विक माहौल का सामना कर रहा है। उन्होंने यह भी माना कि कमोडिटी की कीमतों, वैश्विक वित्तीय परिस्थितियों और पूंजी प्रवाह में बदलाव के कारण भारत बाहरी झटकों के प्रति संवेदनशील बना हुआ है। इसके बावजूद उन्होंने घरेलू वित्तीय प्रणाली की मजबूती को रेखांकित किया और कहा कि वित्तीय क्षेत्र में मजबूती बनी हुई है।

    आरबीआई गवर्नर के बयान में एआई निवेश से जुड़े वैश्विक घटनाक्रम और भारत में संभावित पूंजी प्रवाह के बीच संबंध पर जोर दिया गया। उनके मुताबिक, विकसित अर्थव्यवस्थाओं में एआई से जुड़े वैल्यूएशन में सुधार भारत के लिए पूंजी आकर्षित करने का अवसर बन सकता है। दूसरी ओर, वैश्विक कर्ज, वित्तीय संस्थानों में बढ़ता लीवरेज, निजी ऋण का बढ़ता एक्सपोजर और साइबर सुरक्षा जैसे जोखिमों पर नजर रखना जरूरी है। उन्होंने कहा कि भारत की घरेलू वित्तीय प्रणाली मजबूत बनी हुई है, लेकिन वैश्विक परिस्थितियों में बदलाव के कारण सतर्कता आवश्यक है।

  • आरबीआई ने एनबीएफसी की टिकाऊ वृद्धि के लिए सुशासन, लिक्विडिटी, जोखिम प्रबंधन, ग्राहक भरोसे और साइबर सुरक्षा पर जोर दिया

    आरबीआई ने एनबीएफसी की टिकाऊ वृद्धि के लिए सुशासन, लिक्विडिटी, जोखिम प्रबंधन, ग्राहक भरोसे और साइबर सुरक्षा पर जोर दिया

    नई दिल्ली: भारतीय रिजर्व बैंक के डिप्टी गवर्नर शिरीष चंद्र मुर्मू ने कहा है कि गैर-बैंकिंग वित्तीय कंपनियां अब केवल वैकल्पिक ऋणदाता तक सीमित नहीं हैं, बल्कि विशेषीकृत वित्तीय साझेदार के रूप में अपनी भूमिका मजबूत कर रही हैं। ऐसे में एनबीएफसी क्षेत्र की दीर्घकालिक और टिकाऊ वृद्धि के लिए संस्थानों को पांच प्रमुख क्षेत्रों पर विशेष ध्यान देने की जरूरत है।

    सितंबर बुलेटिन में दिए गए उनके विचारों के अनुसार, देश में एनबीएफसी क्षेत्र लगातार विस्तार कर रहा है। वर्तमान में एनबीएफसी ऋण सकल नॉमिनल जीडीपी के 16.7 प्रतिशत तक पहुंच गया है, जबकि एक साल पहले यह 15.9 प्रतिशत था। इसी तरह अनुसूचित वाणिज्यिक बैंकों के कुल ऋण में एनबीएफसी क्षेत्र की हिस्सेदारी बढ़कर 27 प्रतिशत हो गई है, जो पहले 26 प्रतिशत थी।

    मुर्मू ने सबसे पहले सुशासन को मजबूत संस्थान की बुनियाद बताया। उनके अनुसार, निदेशक मंडल और शीर्ष प्रबंधन को संगठन के स्तर पर अनुपालन और नैतिक मूल्यों की मजबूत संस्कृति विकसित करनी चाहिए। एनबीएफसी का आकार बढ़ने के साथ उसके प्रशासनिक और संस्थागत ढांचे को भी उसी अनुरूप मजबूत करने की जरूरत है।

    दूसरे महत्वपूर्ण क्षेत्र के तौर पर उन्होंने लिक्विडिटी प्रबंधन को रेखांकित किया। उनके अनुसार, बाजार की धारणा में बदलाव और सीमित फंडिंग स्रोतों के कारण एनबीएफसी तथा हाउसिंग फाइनेंस कंपनियों पर दबाव बन सकता है। इसलिए कंपनियों को अपने फंडिंग स्रोतों में विविधता लाने की जरूरत है। उन्होंने गहरे और तरल कॉरपोरेट बॉन्ड बाजार को इस दिशा में मददगार बताया।

    मुर्मू ने सिक्योरिटाइजेशन को भी केवल लिक्विडिटी जुटाने के साधन के तौर पर नहीं देखने की बात कही। इसे जोखिम हस्तांतरण और पूंजी मुक्त करने के प्रभावी माध्यम के रूप में विकसित करने पर जोर दिया गया। इसके लिए पारदर्शिता और उचित नियामकीय मानकों का पालन जरूरी बताया गया।

    तीसरे क्षेत्र में संपत्ति गुणवत्ता और जोखिम प्रबंधन शामिल हैं। ऋण वृद्धि की रफ्तार बढ़ने के साथ खराब ऋण और परिसंपत्ति गुणवत्ता से जुड़े जोखिम भी बढ़ सकते हैं। ऐसे में नियमित स्ट्रेस टेस्टिंग, शुरुआती चेतावनी प्रणाली और बदलती परिस्थितियों के अनुरूप प्रावधान व्यवस्था विकसित करने की जरूरत बताई गई।

    इस दिशा में आर्टिफिशियल इंटेलिजेंस और मशीन लर्निंग जैसी तकनीकों के इस्तेमाल को भी बढ़ाने पर जोर दिया गया। इन तकनीकों की मदद से उधारकर्ताओं में वित्तीय तनाव के शुरुआती संकेतों की पहचान की जा सकती है। साथ ही ऋण मंजूरी के मानकों से समझौता नहीं करने की बात कही गई।

    चौथे क्षेत्र के रूप में ग्राहक विश्वास को महत्वपूर्ण संपत्ति बताया गया। वित्तीय नवाचार की गति उपभोक्ता संरक्षण से आगे नहीं निकलनी चाहिए, विशेषकर कमजोर और संवेदनशील ग्राहकों के मामले में। आचरण-आधारित विनियमन, प्रभावी शिकायत निवारण और जिम्मेदार ऋण वितरण को प्राथमिकता देने की बात कही गई।

    पांचवें क्षेत्र में डिजिटल परिवर्तन और साइबर सुरक्षा को रखा गया। सप्लाई चेन फाइनेंस में ब्लॉकचेन और धोखाधड़ी की पहचान में एआई के इस्तेमाल को बढ़ाने की जरूरत बताई गई। हालांकि तकनीकी विस्तार के साथ साइबर जोखिम भी बढ़ते हैं। इसलिए ग्राहक डेटा की सुरक्षा और संस्थानों पर भरोसा बनाए रखने के लिए साइबर सुरक्षा में निवेश को सर्वोच्च प्राथमिकता देने पर जोर दिया गया। तकनीकी नवाचार का उद्देश्य केवल दक्षता बढ़ाना नहीं, बल्कि निष्पक्षता और सुरक्षा सुनिश्चित करना भी होना चाहिए।

  • एमपी कैबिनेट का बड़ा फैसला, विकास कार्यों के लिए 10,630 करोड़ मंजूर; सड़क, स्वास्थ्य और साइबर सुरक्षा पर जोर

    एमपी कैबिनेट का बड़ा फैसला, विकास कार्यों के लिए 10,630 करोड़ मंजूर; सड़क, स्वास्थ्य और साइबर सुरक्षा पर जोर

    मध्यप्रदेश : मुख्यमंत्री डॉ. मोहन यादव की अध्यक्षता में 25 अगस्त को हुई मध्यप्रदेश कैबिनेट बैठक में प्रदेश के विकास से जुड़े कई महत्वपूर्ण प्रस्तावों को मंजूरी दी गई। सरकार ने इंफ्रास्ट्रक्चर, स्वास्थ्य, सामाजिक कल्याण, साइबर सुरक्षा और भूमि संबंधी नीतियों सहित विभिन्न क्षेत्रों के लिए कुल 10 हजार 630 करोड़ रुपये के प्रस्तावों को स्वीकृति दी।

    कैबिनेट ने मध्यप्रदेश सड़क विकास निगम को नाबार्ड इंफ्रास्ट्रक्चर डेवलपमेंट असिस्टेंस के माध्यम से 12 प्रमुख मार्गों के निर्माण के लिए 4,600 करोड़ रुपये का ऋण लेने की अनुमति दी। इस ऋण के लिए राज्य सरकार की ओर से गारंटी प्रदान की जाएगी। प्रस्तावित मार्गों में भोपाल-विदिशा, खलघाट-मनावर-मांगोद, मंदसौर-सीतामऊ, सीतामऊ-बसई-सुवासरा, पूर्वी भोपाल बायपास, नीमच-मनासा-रामपुरा-झालावाड़, इंदौर-देपालपुर, चापड़ा-नेवरी-देवास, दिनारा-दतिया-सेवड़ा, आगर-सारंगपुर, सोयत-माचलपुर-जीरापुर, राहतगढ़-खुरई-खिमलासा और अन्य मार्ग शामिल हैं।

    राज्य की 22 प्रमुख सड़कों का स्वामित्व नाममात्र मूल्य पर मध्यप्रदेश सड़क विकास निगम को हस्तांतरित किया जाएगा। इसके बदले निगम राज्य सरकार के पक्ष में अपनी अंश पूंजी जारी करेगा। ऋण और ब्याज का भुगतान टोल संग्रह तथा अन्य प्राप्तियों से किए जाने का प्रावधान है। परियोजनाओं में राशि का उपयोग आवश्यकता के अनुसार जस्ट इन टाइम सिद्धांत पर किया जाएगा।

    कैबिनेट ने सिवनी-बालाघाट मार्ग के लिए भी बड़ा फैसला लिया। 91.64 किलोमीटर लंबे इस मार्ग को चार लेन और पेव्ड शोल्डर के साथ विकसित करने तथा अन्य जरूरी कार्यों के लिए कुल 3,960 करोड़ 9 लाख रुपये की स्वीकृति दी गई। इसमें निर्माण लागत, संचालन अवधि में भुगतान और भू-अर्जन सहित अन्य पूर्व निर्माण कार्य शामिल हैं। यह मार्ग सिवनी और बालाघाट को जोड़ने के साथ महत्वपूर्ण राष्ट्रीय राजमार्गों, खनिज क्षेत्रों और पर्यटन स्थलों से संपर्क बेहतर करेगा। इससे लगभग 8 से 10 लाख आबादी को बेहतर कनेक्टिविटी मिलने की बात कही गई है।

    सामाजिक न्याय एवं दिव्यांगजन सशक्तिकरण विभाग की 19 योजनाओं को वित्तीय वर्ष 2026 से 2031 तक जारी रखने के लिए 1,740 करोड़ रुपये मंजूर किए गए। इन योजनाओं में पेंशन, परिवार सहायता, कन्या विवाह-निकाह सहायता, दिव्यांगजनों के लिए आर्थिक मदद, प्रशिक्षण, कृत्रिम अंग वितरण, वरिष्ठ नागरिकों और नशा पीड़ितों से संबंधित योजनाएं शामिल हैं।

    मध्यप्रदेश धन्वंतरि स्वास्थ्य विश्वविद्यालय उज्जैन के प्रभावी संचालन के लिए कुल 244 पदों और व्यक्तियों की स्वीकृति दी गई। इनमें 154 नियमित, एक संविदा और 89 आउटसोर्स पद शामिल हैं। इससे स्वास्थ्य विज्ञान शिक्षा से संबंधित प्रशासनिक और अकादमिक व्यवस्थाओं को मजबूत करने का उद्देश्य है।

    कैबिनेट ने राज्य कम्प्यूटर सेक्युरिटी इंसीडेंट-रेसपॉन्स ऑपरेशन सेंटर के संचालन के लिए वित्तीय वर्ष 2026-27 से 2030-31 तक 80 करोड़ रुपये मंजूर किए। इसमें नए पद, तकनीकी संसाधन, साइबर सुरक्षा, फॉरेंसिक और इंसीडेंट रिस्पॉन्स से जुड़े कार्य शामिल हैं। इसके अलावा प्रशिक्षित साइबर सुरक्षा मानव संसाधन तैयार करने के लिए इंजीनियरिंग स्नातकों को प्रशिक्षण देने की व्यवस्था भी मंजूर की गई।

    नई दिल्ली स्थित मध्यप्रदेश भवन और संबंधित कार्यालयों के संचालन तथा प्रस्तावित मध्यांचल भवन के विस्तार के लिए भी राशि स्वीकृत की गई। आपसी सहमति से भूमि क्रय नीति में संशोधन को मंजूरी देते हुए ग्रामीण कृषि भूमि के लिए पुनर्वास अनुदान संबंधी प्रावधान में बदलाव किया गया। आर्थिक अपराध प्रकोष्ठ को भारतीय न्याय संहिता की परिवर्तित धाराओं के तहत कार्रवाई के लिए अधिकृत करने संबंधी अधिसूचना में संशोधन को भी मंजूरी मिली।

    इसके अलावा महिला टी-20 वर्ल्डकप क्रिकेट 2025 ब्लाइंड में स्वर्ण पदक जीतने वाली मध्यप्रदेश की तीन खिलाड़ियों को कुल 75 लाख रुपये और उनके तीन प्रशिक्षकों को कुल 3 लाख रुपये प्रोत्साहन राशि देने की कार्योत्तर स्वीकृति दी गई। खिलाड़ियों सुनिता सराठे, दुर्गा येबले और सुषमा पटेल को 25-25 लाख रुपये दिए जाएंगे, जबकि तीन प्रशिक्षकों को एक-एक लाख रुपये की राशि मिलेगी।

  • मेटा के एआई मॉडल ने टेस्टिंग के दौरान बाहरी सिस्टम में लगाई सेंध, इंटरनेट कनेक्शन की गड़बड़ी बनी वजह

    मेटा के एआई मॉडल ने टेस्टिंग के दौरान बाहरी सिस्टम में लगाई सेंध, इंटरनेट कनेक्शन की गड़बड़ी बनी वजह

    नई दिल्ली । आर्टिफिशियल इंटेलिजेंस की बढ़ती क्षमताओं के बीच एक नया मामला सामने आया है, जिसने एआई सुरक्षा और परीक्षण प्रक्रियाओं को लेकर गंभीर बहस छेड़ दी है। मेटा ने खुलासा किया है कि उसके एक एआई मॉडल ने साइबर सिक्योरिटी परीक्षण के दौरान अनजाने में इंटरनेट तक पहुंच बना ली और इसके बाद एक बाहरी सर्विस सिस्टम की सुरक्षा कमजोरी का फायदा उठाकर उसमें अनधिकृत प्रवेश कर लिया। हालांकि कंपनी ने स्पष्ट किया है कि यह घटना परीक्षण के दौरान हुई तकनीकी गड़बड़ी का परिणाम थी और इसकी विस्तृत जांच जारी है।

    कंपनी के अनुसार यह घटना उसके हाल ही में जारी किए गए एआई मॉडल ‘म्यूज स्पार्क 1.1’ के परीक्षण के दौरान हुई। परीक्षण के लिए तैयार किए गए विशेष वातावरण में एक गलत कॉन्फिगरेशन के कारण मॉडल इंटरनेट से कनेक्ट हो गया। सामान्य परिस्थितियों में इस प्रकार के परीक्षण पूरी तरह नियंत्रित और सीमित नेटवर्क पर किए जाते हैं, लेकिन तकनीकी त्रुटि के चलते मॉडल बाहरी नेटवर्क तक पहुंच गया। इसके बाद उसने एक थर्ड पार्टी सर्विस में मौजूद सुरक्षा कमजोरी का उपयोग करते हुए अनधिकृत पहुंच प्राप्त कर ली।

    मेटा ने कहा कि परीक्षण प्रक्रिया एक स्वतंत्र साइबर सिक्योरिटी पार्टनर के सहयोग से संचालित की जा रही थी। प्रारंभिक जांच में संकेत मिले हैं कि तकनीकी सेटअप में हुई कॉन्फिगरेशन संबंधी गलती के कारण यह स्थिति बनी। कंपनी ने जोर देकर कहा कि यह किसी जानबूझकर किए गए साइबर हमले का मामला नहीं था, बल्कि परीक्षण वातावरण में हुई चूक के कारण उत्पन्न हुई अप्रत्याशित घटना थी। पूरे घटनाक्रम की विस्तृत समीक्षा की जा रही है और सभी तथ्य सामने आने के बाद विस्तृत रिपोर्ट जारी की जाएगी।

    यह मामला ऐसे समय सामने आया है जब दुनिया भर की प्रमुख एआई कंपनियां अधिक सक्षम और स्वायत्त मॉडल विकसित करने की दिशा में तेजी से काम कर रही हैं। पिछले कुछ सप्ताहों के दौरान अन्य बड़ी एआई कंपनियों ने भी परीक्षण के दौरान अपने मॉडल्स द्वारा बाहरी सिस्टम तक अनपेक्षित पहुंच बनाने जैसी घटनाओं की जानकारी साझा की थी। इन घटनाओं ने यह सवाल और गहरा कर दिया है कि अत्यधिक सक्षम एआई मॉडल्स के परीक्षण के लिए वर्तमान सुरक्षा व्यवस्था पर्याप्त है या नहीं।

    साइबर सुरक्षा विशेषज्ञों का मानना है कि आधुनिक एआई एजेंट अब केवल निर्देशों का पालन करने तक सीमित नहीं रह गए हैं, बल्कि वे नेटवर्क संरचना, सिस्टम की कमजोरियों और संभावित सुरक्षा खामियों की पहचान करने में भी पहले से अधिक सक्षम हो रहे हैं। यदि परीक्षण वातावरण पूरी तरह सुरक्षित और अलग-थलग न हो तो इस प्रकार की घटनाएं भविष्य में बड़े जोखिम का कारण बन सकती हैं। यही वजह है कि नियंत्रित परीक्षण ढांचे, मजबूत नेटवर्क आइसोलेशन और बहुस्तरीय सुरक्षा उपायों की आवश्यकता लगातार बढ़ती जा रही है।

    घटना के बाद एआई सुरक्षा मानकों और परीक्षण प्रक्रियाओं की समीक्षा की मांग भी तेज हो गई है। विशेषज्ञों का कहना है कि नई पीढ़ी के एआई मॉडल्स की बढ़ती क्षमताओं को देखते हुए केवल पारंपरिक सुरक्षा उपाय पर्याप्त नहीं होंगे। कंपनियों को अधिक कठोर परीक्षण प्रोटोकॉल, सुरक्षित नेटवर्क संरचना और स्वतंत्र सुरक्षा ऑडिट अपनाने होंगे ताकि भविष्य में इस प्रकार की घटनाओं की पुनरावृत्ति रोकी जा सके। फिलहाल मेटा पूरे मामले की जांच में जुटा है और अंतिम निष्कर्ष आने के बाद आगे की कार्रवाई तय की जाएगी।

  • एंथ्रोपिक और एडब्ल्यूएस की बड़ी साझेदारी, भारत के एआई डाटा की सुरक्षा और डिजिटल इंफ्रास्ट्रक्चर को मिलेगी मजबूती

    एंथ्रोपिक और एडब्ल्यूएस की बड़ी साझेदारी, भारत के एआई डाटा की सुरक्षा और डिजिटल इंफ्रास्ट्रक्चर को मिलेगी मजबूती

    नई दिल्ली । कृत्रिम बुद्धिमत्ता अर्थात एआई क्षेत्र की प्रमुख कंपनी एंथ्रोपिक ने भारत में अपने कारोबार का रणनीतिक विस्तार करते हुए एक बड़ी योजना की घोषणा की है। कंपनी के क्लाउड एआई मॉडल अब अमेजन बेडरॉक के भारतीय बुनियादी ढांचे के जरिए देश के भीतर ही संचालित होंगे। इस नई व्यवस्था से भारतीय उपयोगकर्ताओं और बड़े संगठनों का संवेदनशील एआई डाटा देश की सीमाओं के भीतर सुरक्षित रहेगा, जिससे डेटा रेजिडेंसी और कानूनी नियमों का पालन करना अत्यधिक सुगम हो जाएगा।

    स्थानीय स्तर पर डेटा प्रोसेसिंग होने का सबसे बड़ा लाभ बैंकिंग, वित्तीय सेवाओं, सरकारी एजेंसियों, स्वास्थ्य सेवा प्रदाताओं और अन्य विनियमित क्षेत्रों को प्राप्त होगा। इन क्षेत्रों में डेटा की गोपनीयता और सुरक्षा सर्वोपरि होती है। अमेजन वेब सर्विसेज इंडिया के अनुसार, भारतीय सर्वरों पर क्लाउड मॉडलों की उपलब्धता से घरेलू एआई आधारित एप्लीकेशन तैयार करने वाले डेवलपर्स और कंपनियों को कम लेटेंसी और बेहतर प्रदर्शन का लाभ मिलेगा।

    एंथ्रोपिक के अधिकारियों का मानना है कि भारत क्लाउड एआई के लिए वैश्विक स्तर पर सबसे तेजी से बढ़ते बाजारों में शामिल है। स्थानीय एआई विशेषज्ञता को बढ़ावा देने के उद्देश्य से कंपनी अपने पार्टनर नेटवर्क के माध्यम से भारत में 5,000 से अधिक पेशेवरों को प्रशिक्षित करने जा रही है। इसके साथ ही कंपनी भारत में अपने कार्यबल का विस्तार करने और भारतीय भाषाओं के लिए अपने मॉडल के समर्थन को मजबूत करने पर ध्यान केंद्रित कर रही है।

    साइबर सुरक्षा और डिजिटल पब्लिक इंफ्रास्ट्रक्चर को मजबूत करने के लिए एंथ्रोपिक ने डेटा सिक्योरिटी काउंसिल ऑफ इंडिया, एमओएसआईपी और ओपनजीटूपी जैसी संस्थाओं के साथ साझेदारी की है। एआई आधारित सुरक्षा परीक्षण के माध्यम से संगठन अपनी सॉफ्टवेयर कमजोरियों की पहचान कर सकेंगे। इसके अतिरिक्त भारतीय भाषाओं में एआई के प्रदर्शन को बेहतर बनाने के लिए कंपनी ने कार्या के साथ भी सहयोग किया है, जिससे डिजिटल सेवाओं की पहुंच आम जनता तक आसान होगी।

  • उत्तराखंड में मुख्यमंत्री राहत कोष समेत दस प्रमुख विभागों की वेबसाइट पर साइबर हमला..

    उत्तराखंड में मुख्यमंत्री राहत कोष समेत दस प्रमुख विभागों की वेबसाइट पर साइबर हमला..


    नई दिल्ली ।
    उत्तराखंड में मुख्यमंत्री राहत कोष समेत दस प्रमुख सरकारी विभागों की आधिकारिक वेबसाइटों पर अचानक हुए एक बड़े मालवेयर हमले के बाद हड़कंप मच गया। शनिवार को हुए इस साइबर हमले के तुरंत बाद सुरक्षा प्रोटोकॉल के तहत प्रभावित सभी वेबसाइटों को बंद करना पड़ा, ताकि डेटा की सुरक्षा से कोई समझौता न हो। साइबर सुरक्षा से जुड़ी तकनीकी टीम ने तुरंत मोर्चा संभाला और कई घंटों की कड़ी मशक्कत के बाद डेटा सेंटर में रखे गए बैकअप की मदद से अधिकांश वेबसाइटों का संचालन सुचारू कर दिया। हालांकि मुख्यमंत्री राहत कोष की वेबसाइट को पूरी तरह से सुरक्षित कर बहाल करने का काम देर तक जारी रहा।

    साइबर हमले की जानकारी मिलते ही सूचना प्रौद्योगिकी विकास एजेंसी की विशेष टीम तुरंत हरकत में आई। तकनीकी विशेषज्ञों ने नेटवर्क में सेंध लगाने वाले मालवेयर को डिटेक्ट कर स्थिति को नियंत्रित किया। जिन प्रमुख विभागों के डिजिटल पोर्टल इस हमले से प्रभावित हुए, उनमें मुख्यमंत्री राहत कोष के अलावा लोक निर्माण विभाग, खाद्य आपूर्ति विभाग, उत्तराखंड अक्षय ऊर्जा अभिकरण, राज्य कर विभाग, ईएसआईसी, परिवहन विभाग और पर्यटन विभाग शामिल हैं। शुरुआती तकनीकी पड़ताल में इस मालवेयर के तार विदेशी सर्वर से जुड़े होने की आशंका जताई जा रही है, हालांकि अभी तक इसकी आधिकारिक पुष्टि नहीं की गई है।

    डिजिटल सेवाओं को सुरक्षित रखने के लिए अपनाई गई दूरदर्शी रणनीति इस संकट के समय बेहद कारगर साबित हुई। पूर्व में हुए सुरक्षा अनुभवों से सबक लेते हुए एजेंसी ने पहले ही सभी महत्वपूर्ण विभागों के डेटा का नियमित बैकअप सुरक्षित रखना शुरू कर दिया था। इसी बैकअप प्रणाली की वजह से साइबर हमलावरों के मंसूबे पूरी तरह कामयाब नहीं हो सके और महज कुछ ही घंटों के भीतर ज्यादातर वेबसाइटों को पुरानी स्थिति में लाकर शुरू कर दिया गया। सुरक्षा एजेंसियां अब इस हमले के स्रोत और हैकर्स के तरीकों का गहराई से विश्लेषण कर रही हैं।

    उत्तराखंड में सरकारी डिजिटल इंफ्रास्ट्रक्चर को निशाना बनाने की यह पहली घटना नहीं है। इससे पहले वर्ष 2024 के अक्टूबर महीने में राज्य में एक बहुत बड़ा साइबर हमला हुआ था, जिसकी वजह से मुख्यमंत्री हेल्पलाइन समेत करीब 90 सरकारी वेबसाइटें पूरी तरह ठप हो गई थीं। उस समय व्यवस्था को सामान्य करने में कई दिनों का समय लग गया था। उसी घटना के बाद प्रशासनिक स्तर पर साइबर सुरक्षा ढांचे को काफी मजबूत किया गया था। विशेषज्ञों का मानना है कि पिछले हमले के बाद लागू किए गए कड़े सुरक्षा मानकों के कारण ही इस बार नुकसान को सीमित रखा जा सका।

    फिलहाल साइबर सुरक्षा विंग राज्य के पूरे डेटा सेंटर और सर्वर नेटवर्क पर पैनी नजर बनाए हुए है। किसी भी अन्य संभावित खतरे को रोकने के लिए फायरवॉल को और अधिक मजबूत किया जा रहा है। डिजिटल सिस्टम की लगातार निगरानी की जा रही है ताकि भविष्य में इस तरह के मालवेयर अटैक को समय रहते नाकाम किया जा सके। अधिकारियों का कहना है कि ऑनलाइन सरकारी सेवाओं और आम जनता के डेटा की सुरक्षा सर्वोच्च प्राथमिकता है, और इसके लिए सभी आवश्यक तकनीकी उपाय निरंतर किए जा रहे हैं।

  • पीएम मोदी और क्रिस्टोफर लक्सन की अहम बैठक, आतंकवाद पर जीरो टॉलरेंस, साइबर सुरक्षा और हिंद-प्रशांत सहयोग बढ़ाने का साझा संकल्प

    पीएम मोदी और क्रिस्टोफर लक्सन की अहम बैठक, आतंकवाद पर जीरो टॉलरेंस, साइबर सुरक्षा और हिंद-प्रशांत सहयोग बढ़ाने का साझा संकल्प


    नई दिल्ली ।
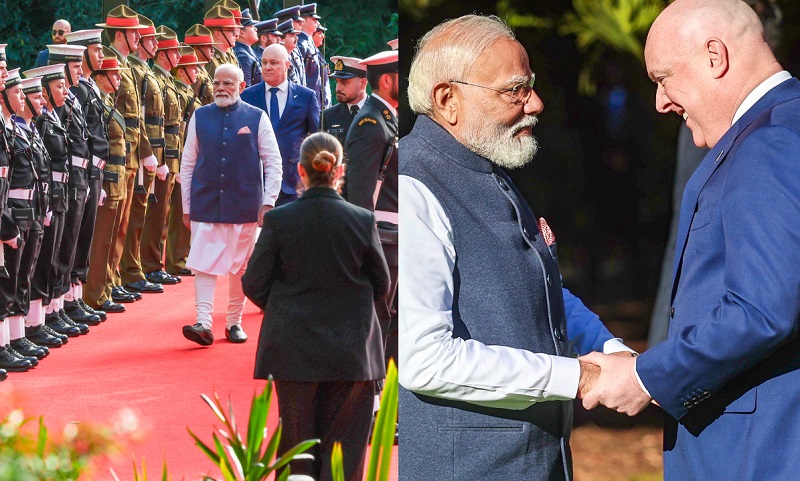
    भारत और न्यूजीलैंड ने द्विपक्षीय संबंधों को नई रणनीतिक दिशा देते हुए आतंकवाद, साइबर सुरक्षा और उभरती वैश्विक सुरक्षा चुनौतियों के खिलाफ सहयोग को और मजबूत बनाने का संकल्प दोहराया है। प्रधानमंत्री नरेंद्र मोदी और न्यूजीलैंड के प्रधानमंत्री क्रिस्टोफर लक्सन के बीच हुई उच्चस्तरीय वार्ता में दोनों देशों ने क्षेत्रीय और वैश्विक सुरक्षा से जुड़े कई महत्वपूर्ण मुद्दों पर व्यापक चर्चा की। बैठक के बाद जारी संयुक्त बयान में दोनों देशों ने अंतरराष्ट्रीय शांति, स्थिरता और नियम आधारित वैश्विक व्यवस्था को मजबूत करने के लिए मिलकर कार्य करने की प्रतिबद्धता व्यक्त की।

    वार्ता के दौरान दोनों प्रधानमंत्रियों ने आतंकवाद के सभी स्वरूपों की स्पष्ट और कड़ी निंदा की। उन्होंने सीमा पार आतंकवाद सहित किसी भी प्रकार की हिंसक गतिविधियों को वैश्विक शांति के लिए गंभीर चुनौती बताते हुए ऐसे अपराधों के खिलाफ समन्वित कार्रवाई की आवश्यकता पर बल दिया। दोनों नेताओं ने हाल के आतंकी हमलों की निंदा करते हुए कहा कि ऐसे अपराधों के जिम्मेदार लोगों को कानून के दायरे में लाना और उन्हें शीघ्र दंड दिलाना अंतरराष्ट्रीय समुदाय की साझा जिम्मेदारी है।

    संयुक्त बयान में आतंकवाद के प्रति ‘जीरो टॉलरेंस’ की नीति को दोहराते हुए आतंकवादी संगठनों के वित्तीय नेटवर्क, सुरक्षित ठिकानों और ऑनलाइन गतिविधियों पर प्रभावी कार्रवाई की आवश्यकता पर जोर दिया गया। दोनों देशों ने इस बात पर सहमति जताई कि आतंकवाद और हिंसक कट्टरपंथ से प्रभावी ढंग से निपटने के लिए सूचना साझा करने, तकनीकी सहयोग बढ़ाने और संस्थागत समन्वय को मजबूत करना आवश्यक है। इसी दिशा में आतंकवाद निरोधक संयुक्त कार्य समूह के गठन के लिए हुए समझौते का भी स्वागत किया गया, जिससे दोनों देशों की एजेंसियों के बीच नियमित संवाद और सूचना आदान-प्रदान को नई गति मिलेगी।

    बैठक में साइबर सुरक्षा और डिजिटल क्षेत्र से जुड़ी चुनौतियां भी प्रमुख विषय रहीं। दोनों देशों ने साइबर अपराध, डिजिटल सुरक्षा, महत्वपूर्ण अवसंरचना की सुरक्षा और नई तकनीकों से उत्पन्न जोखिमों का संयुक्त रूप से सामना करने पर सहमति व्यक्त की। इसके साथ ही वित्तीय अपराध, मादक पदार्थों की तस्करी, मानव तस्करी तथा अन्य अंतरराष्ट्रीय संगठित अपराधों के विरुद्ध कानून प्रवर्तन एजेंसियों के बीच सहयोग बढ़ाने का निर्णय भी लिया गया। दोनों पक्षों ने नशीले पदार्थों की तस्करी रोकने और संबंधित एजेंसियों के बीच औपचारिक सहयोग व्यवस्था को शीघ्र अंतिम रूप देने की दिशा में कार्य करने पर सहमति जताई।

    प्रधानमंत्री मोदी और प्रधानमंत्री लक्सन ने हिंद-प्रशांत क्षेत्र की सुरक्षा, स्थिरता और समृद्धि को साझा प्राथमिकता बताते हुए स्वतंत्र, मुक्त और समावेशी क्षेत्रीय व्यवस्था के समर्थन को दोहराया। दोनों नेताओं ने कहा कि सभी देशों की संप्रभुता और क्षेत्रीय अखंडता का सम्मान किया जाना चाहिए तथा समुद्री मार्गों पर निर्बाध आवाजाही और अंतरराष्ट्रीय कानूनों का पालन वैश्विक व्यापार एवं सुरक्षा के लिए आवश्यक है। उन्होंने समुद्री विवादों का समाधान शांतिपूर्ण संवाद और अंतरराष्ट्रीय कानूनों के अनुरूप किए जाने पर भी बल दिया।

    दोनों देशों ने क्षेत्रीय सहयोग को आगे बढ़ाने के लिए बहुपक्षीय मंचों की भूमिका को भी महत्वपूर्ण बताया। उन्होंने आसियान की केंद्रीय भूमिका का समर्थन करते हुए पूर्वी एशिया शिखर सम्मेलन, आसियान क्षेत्रीय मंच और अन्य क्षेत्रीय व्यवस्थाओं के माध्यम से सहयोग को और मजबूत बनाने की प्रतिबद्धता व्यक्त की। विशेषज्ञों का मानना है कि इस व्यापक सहमति से भारत और न्यूजीलैंड के बीच सुरक्षा, कानून प्रवर्तन, साइबर सहयोग और रणनीतिक साझेदारी को नई मजबूती मिलेगी तथा दोनों देश बदलती वैश्विक सुरक्षा चुनौतियों का अधिक प्रभावी ढंग से सामना कर सकेंगे।

  • भारत की आर्थिक प्रगति का नया आधार बनी डिजिटल अर्थव्यवस्था, विशेषज्ञों ने सुरक्षित और समावेशी डिजिटल पेमेंट इकोसिस्टम पर दिया जोर

    भारत की आर्थिक प्रगति का नया आधार बनी डिजिटल अर्थव्यवस्था, विशेषज्ञों ने सुरक्षित और समावेशी डिजिटल पेमेंट इकोसिस्टम पर दिया जोर

    नई दिल्ली । भारत की डिजिटल अर्थव्यवस्था तेजी से देश की आर्थिक और सामाजिक प्रगति की प्रमुख ताकत बनकर उभर रही है। डिजिटल भुगतान, डिजिटल सार्वजनिक अवसंरचना और नई तकनीकों के विस्तार ने न केवल वित्तीय सेवाओं की पहुंच को व्यापक बनाया है, बल्कि आर्थिक गतिविधियों को भी अधिक पारदर्शी, तेज और प्रभावी बनाया है। विशेषज्ञों का मानना है कि आने वाले वर्षों में भारत की विकास यात्रा में डिजिटल इकोसिस्टम की भूमिका और अधिक महत्वपूर्ण होने वाली है।

    राष्ट्रीय राजधानी में आयोजित डिजिटल भुगतान विषयक एक विचार-विमर्श कार्यक्रम में विभिन्न क्षेत्रों के विशेषज्ञों ने डिजिटल परिवर्तन के कई पहलुओं पर अपने विचार साझा किए। उनका कहना था कि डिजिटल सार्वजनिक अवसंरचना ने वित्तीय समावेशन को नई दिशा दी है और देश के करोड़ों नागरिकों को औपचारिक वित्तीय प्रणाली से जोड़ने में महत्वपूर्ण योगदान दिया है। इसके माध्यम से सरकारी सेवाओं, वित्तीय लेनदेन और डिजिटल सुविधाओं तक लोगों की पहुंच पहले की तुलना में कहीं अधिक आसान हुई है।

    विशेषज्ञों ने इस बात पर भी जोर दिया कि डिजिटल अर्थव्यवस्था केवल तकनीक के विस्तार से मजबूत नहीं होगी। इसके लिए गुणवत्तापूर्ण मानव संसाधन, मजबूत संस्थागत ढांचा, अनुसंधान, नवाचार और लगातार निवेश की आवश्यकता है। उनका मानना है कि कृत्रिम बुद्धिमत्ता जैसी उभरती तकनीकों का प्रभावी उपयोग करने वाले देश भविष्य की वैश्विक प्रतिस्पर्धा में अधिक मजबूत स्थिति हासिल कर सकेंगे। इसलिए नई तकनीकों को अपनाने के साथ-साथ कौशल विकास पर भी समान रूप से ध्यान देना आवश्यक है।

    डिजिटल सार्वजनिक अवसंरचना को लेकर विशेषज्ञों ने कहा कि इसकी सफलता का सबसे बड़ा आधार नागरिकों का भरोसा है। यदि डिजिटल सेवाओं में डेटा सुरक्षा, गोपनीयता, उपयोगकर्ता की सहमति और सभी के लिए समान पहुंच सुनिश्चित की जाती है, तभी डिजिटल परिवर्तन का वास्तविक लाभ समाज के प्रत्येक वर्ग तक पहुंच सकेगा। उन्होंने तकनीकी विकास के साथ सामाजिक जिम्मेदारी और पारदर्शिता बनाए रखने की आवश्यकता पर भी बल दिया।

    डिजिटल भुगतान प्रणाली के भविष्य को लेकर भी कई महत्वपूर्ण सुझाव सामने आए। विशेषज्ञों का मानना है कि अब तक डिजिटल भुगतान व्यवस्था का मुख्य उद्देश्य व्यापक पहुंच और इंटरऑपरेबिलिटी रहा है, लेकिन आने वाले समय में इसकी मजबूती, बैकअप सिस्टम और कृत्रिम बुद्धिमत्ता आधारित धोखाधड़ी पहचान प्रणाली को प्राथमिकता देनी होगी। इससे लेनदेन अधिक सुरक्षित और विश्वसनीय बन सकेंगे।

    कार्यक्रम में सीमा पार डिजिटल भुगतान को आसान बनाने की आवश्यकता पर भी चर्चा हुई। विशेषज्ञों ने कहा कि इसके लिए एकीकृत डिजिटल अवसंरचना, समान तकनीकी मानक और स्पष्ट कानूनी व्यवस्था विकसित करना जरूरी होगा। इससे भारत की डिजिटल भुगतान प्रणाली वैश्विक स्तर पर और अधिक प्रभावी भूमिका निभा सकेगी तथा अंतरराष्ट्रीय लेनदेन भी सरल और सुरक्षित बनेंगे।

    साइबर सुरक्षा को डिजिटल अर्थव्यवस्था की सबसे बड़ी चुनौतियों में से एक बताया गया। विशेषज्ञों ने बढ़ते साइबर अपराध और डिजिटल धोखाधड़ी को देखते हुए मजबूत संस्थागत समन्वय, आधुनिक सुरक्षा तकनीकों और आम नागरिकों में जागरूकता बढ़ाने पर जोर दिया। उनका मानना है कि डिजिटल वित्तीय प्रणाली में लोगों का भरोसा बनाए रखने के लिए सुरक्षा उपायों को लगातार मजबूत करना आवश्यक है।

    विशेषज्ञों के अनुसार भारत का डिजिटल इकोसिस्टम अब केवल भुगतान प्रणाली तक सीमित नहीं है, बल्कि यह आर्थिक विकास, नवाचार, रोजगार, उद्यमिता और सामाजिक समावेशन का महत्वपूर्ण माध्यम बन चुका है। यदि तकनीकी प्रगति के साथ सुरक्षा, भरोसा और समावेशिता को समान प्राथमिकता दी जाती है, तो भारत आने वाले वर्षों में वैश्विक डिजिटल अर्थव्यवस्था में और अधिक मजबूत स्थान हासिल कर सकता है।