Tag: Cybercrime

  • डिजिटल अरेस्ट का खौफनाक जाल बैतूल में बुजुर्ग से लाखों की ठगी

    डिजिटल अरेस्ट का खौफनाक जाल बैतूल में बुजुर्ग से लाखों की ठगी


    बैतूल । मध्यप्रदेश के बैतूल जिले में साइबर अपराधियों ने एक नया ठगी का तरीका अपनाया, जिसे डिजिटल अरेस्ट का नाम दिया गया है। अपराधियों ने खुद को दिल्ली पुलिस अधिकारी बताकर एक बुजुर्ग से 23.50 लाख रुपये की साइबर ठगी को अंजाम दिया। यह घटना बुजुर्ग व्यक्ति बसंत कुमार मैदमवार 80 के साथ हुई, जो एसबीआई बैंक से हेड कैशियर पद से सेवानिवृत्त हैं।

    सूत्रों के मुताबिक, 27 नवंबर 2025 को फरियादी को एक व्हाट्सएप वीडियो कॉल आई, जिसमें स्क्रीन पर “दिल्ली पुलिस” लिखा हुआ था। कॉल करने वाले व्यक्ति ने उन्हें बताया कि उनके आधार कार्ड का उपयोग करके दिल्ली में एक सिम कार्ड लिया गया है जिसे ब्लैकमेलिंग और मनी लॉन्ड्रिंग के लिए इस्तेमाल किया गया है। ठगों ने यह भी दावा किया कि उनके खिलाफ दिल्ली क्राइम ब्रांच में एफआईआर दर्ज हो चुकी है और उन्हें डिजिटल अरेस्ट” किया जाएगा।

    डिजिटल गिरफ्तारी की धमकी और बार-बार वीडियो कॉल्स से भयभीत हो गए बुजुर्ग बसंत कुमार से ठगों ने उनके बैंक खातों की “जांच” के नाम पर पैसे ट्रांसफर करवा लिए। फरियादी ने कई बार अपने बैंक खातों से रकम ट्रांसफर की, और इस प्रक्रिया में कुल 23.50 लाख रुपये की ठगी हो गई। जब दो दिसंबर को बसंत कुमार गोल्ड लोन लेने के लिए बैंक पहुंचे, तब बैंक प्रबंधक ने इस मामले को साइबर ठगी का मामला बताया। इसके बाद, उन्होंने साइबर हेल्पलाइन 1930 पर शिकायत दर्ज कराई, जिससे मामला पुलिस के संज्ञान में आया।

    यह ठगी का तरीका साइबर अपराधियों की बढ़ती चालाकी और तकनीकी ज्ञान को दर्शाता है। वीडियो कॉल और फर्जी पुलिस अधिकारियों के द्वारा बनाई गई डर की स्थिति का फायदा उठाकर बुजुर्गों और अन्य असुरक्षित लोगों को ठगना अब सामान्य होता जा रहा है। पुलिस ने मामले की जांच शुरू कर दी है, और साइबर अपराधियों के खिलाफ कार्रवाई की योजना बनाई है। यह घटना एक चेतावनी है, खासकर उन लोगों के लिए जो डिजिटल प्लेटफॉर्म्स पर अधिक सक्रिय नहीं होते। ऐसे अपराधियों से बचने के लिए सभी को सतर्क रहने की जरूरत है और कभी भी किसी भी अज्ञात कॉल या मैसेज पर विश्वास नहीं करना चाहिए।
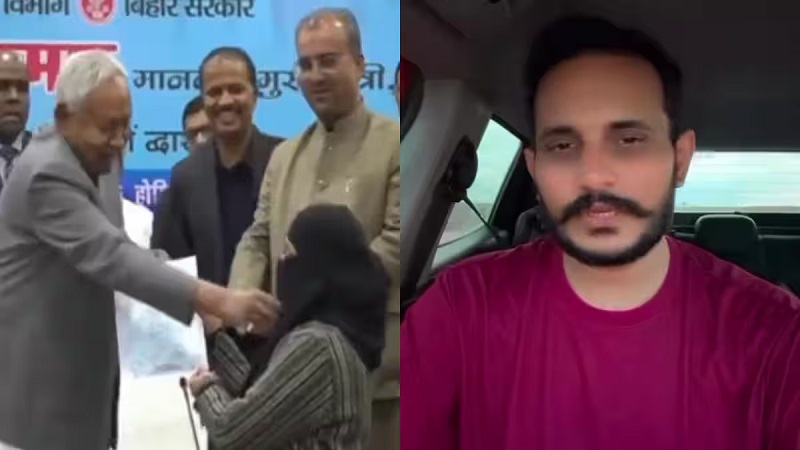
  • सीएम नीतीश को पाकिस्तानी डॉन की धमकी, हिजाब विवाद ने पकड़ा सियासी तूल; महिला चिकित्सक के नौकरी छोड़ने की चर्चा

    सीएम नीतीश को पाकिस्तानी डॉन की धमकी, हिजाब विवाद ने पकड़ा सियासी तूल; महिला चिकित्सक के नौकरी छोड़ने की चर्चा


    नई दिल्ली।
    बिहार की राजनीति में एक बार फिर धार्मिक आस्था महिला सम्मान और सुरक्षा का मुद्दा केंद्र में आ गया है। आयुष चिकित्सकों के नियुक्तिपत्र वितरण समारोह के दौरान मुख्यमंत्री नीतीश कुमार द्वारा एक महिला चिकित्सक से हिजाब हटाने को कहे जाने की घटना अब राज्य से बाहर तक चर्चा का विषय बन गई है। इस मामले ने इतना तूल पकड़ लिया है कि सोशल मीडिया पर मुख्यमंत्री को धमकी देने का वीडियो सामने आया है जिसकी जांच बिहार पुलिस ने शुरू कर दी हैबताया जा रहा है कि पाकिस्तान के कुख्यात डॉन शहजाद भट्टी की ओर से एक वीडियो सोशल मीडिया पर वायरल किया गया है जिसमें मुख्यमंत्री नीतीश कुमार को खुलेआम धमकी दी गई है। वीडियो में कहा गया है कि मुख्यमंत्री सार्वजनिक रूप से माफी मांगें अन्यथा भविष्य में होने वाली घटनाओं की शिकायत न करें। इस धमकी को गंभीरता से लेते हुए बिहार पुलिस के साइबर थाना को जांच सौंपी गई है।

    डीजीपी विनय कुमार ने मीडिया से बातचीत में स्पष्ट किया कि वीडियो की सत्यता और उसके स्रोत की जांच की जा रही है। जांच के निष्कर्षों के आधार पर आगे की कानूनी कार्रवाई की जाएगी। वहीं आर्थिक अपराध इकाईईओयू के अपर पुलिस महानिदेशक नैयर हसनैन खान ने कहा कि ईओयू का साइबर प्रभाग पूरे मामले पर नजर बनाए हुए है और कानून के तहत सख्त कार्रवाई की जाएगी।इस पूरे घटनाक्रम के बीच सोशल मीडिया पर एक और दावा तेजी से वायरल हो रहा है। कहा जा रहा है कि जिस महिला आयुष चिकित्सक को नियुक्तिपत्र देने के दौरान मुख्यमंत्री ने हिजाब हटाने को कहा था उसने नौकरी ज्वॉइन न करने का फैसला किया है। हालांकि इस दावे की आधिकारिक पुष्टि अब तक नहीं हुई है। न तो संबंधित महिला चिकित्सक की ओर से कोई सार्वजनिक बयान आया है और न ही विभाग की तरफ से इस पर कोई स्पष्ट जानकारी दी गई है।

    विभागीय अधिकारी इस मुद्दे पर फिलहाल चुप्पी साधे हुए हैं। अधिकारियों का कहना है कि नियुक्तिपत्र मिलने के बाद ज्वॉइनिंग के लिए पर्याप्त समय दिया जाता है और अभी किसी निष्कर्ष पर पहुंचना जल्दबाजी होगी। गौरतलब है कि 15 दिसंबर को मुख्यमंत्री सचिवालय स्थित संवाद भवन में आयुष चिकित्सकों का नियुक्तिपत्र वितरण समारोह आयोजित किया गया था। इस कार्यक्रम में कुल 1283 नवनियुक्त आयुष चिकित्सकों को नियुक्तिपत्र सौंपे गए थे जिनमें से 10 चिकित्सकों को प्रतीकात्मक रूप से मुख्यमंत्री ने स्वयं नियुक्तिपत्र दिया था।हिजाब विवाद को लेकर राजनीतिक बयानबाजी भी तेज हो गई है। राष्ट्रीय जनता दलराजद के प्रदेश प्रवक्ता एजाज अहमद ने इस घटना को धार्मिक स्वतंत्रता का हनन बताया है। उन्होंने कहा कि नियुक्तिपत्र वितरण जैसे गरिमामय कार्यक्रम में एक मुस्लिम महिला से हिजाब हटाने को कहना न केवल महिला सम्मान के खिलाफ है बल्कि यह अल्पसंख्यक समुदाय के प्रति सरकार की सोच को भी दर्शाता है। एजाज अहमद ने मुख्यमंत्री और सरकार से इस घटना के लिए सार्वजनिक रूप से माफी मांगने की मांग की है।

    वहीं सत्तारूढ़ जनता दलयूनाइटेड ने विपक्ष के आरोपों को सिरे से खारिज किया है। जदयू के प्रदेश मुख्य प्रवक्ता नीरज कुमार ने कहा कि मुख्यमंत्री नीतीश कुमार देश ही नहीं बल्कि अंतरराष्ट्रीय स्तर पर बेटियों के सशक्तीकरण के लिए जाने जाते हैं। उन्होंने दावा किया कि मुख्यमंत्री ने हर धर्म जाति और वर्ग की महिलाओं की सामाजिक आर्थिक और शैक्षणिक उन्नति के लिए लगातार काम किया है। नीरज कुमार ने राजद पर पलटवार करते हुए कहा कि विपक्ष को पहले अपने अतीत पर नजर डालनी चाहिए। फिलहाल हिजाब विवाद महिला चिकित्सक के नौकरी छोड़ने की चर्चा और पाकिस्तान से आई धमकी-इन तीनों मुद्दों ने बिहार की राजनीति को गर्मा दिया है। आने वाले दिनों में जांच रिपोर्ट और संबंधित पक्षों की प्रतिक्रियाएं इस पूरे मामले की दिशा तय करेंगी।

  • CBI ने किया 1 000 करोड़ के अंतरराष्ट्रीय साइबर फ्रॉड का भंडाफोड़ चीन से जुड़े ठग 111 फर्जी कंपनियां

    CBI ने किया 1 000 करोड़ के अंतरराष्ट्रीय साइबर फ्रॉड का भंडाफोड़ चीन से जुड़े ठग 111 फर्जी कंपनियां


    नई दिल्ली । देश में बढ़ते हुए संगठित साइबर अपराधों पर एक बड़ी कार्रवाई करते हुए केंद्रीय जांच ब्यूरो CBI ने एक अंतरराष्ट्रीय साइबर धोखाधड़ी रैकेट का खुलासा किया है जिसका अनुमानित आकार ₹1 000 करोड़ से अधिक का है। यह गिरोह फर्जी ऑनलाइन स्कीमों के माध्यम से आम जनता को निशाना बना रहा था। CBI ने इस मामले में गहन जांच के बाद 17 आरोपियों के खिलाफ औपचारिक रूप से आरोपपत्र चार्जशीट दाखिल किया है। इन आरोपियों में चार विदेशी नागरिक भी शामिल हैं जो इस रैकेट के अंतर्राष्ट्रीय आयामों को दर्शाते हैं।

    ठगी का तरीका और विदेशी कनेक्शन

    जांच में सामने आया है कि यह अंतरराष्ट्रीय साइबर धोखाधड़ी नेटवर्क बेहद संगठित तरीके से काम कर रहा था। ठगों ने ऑनलाइन माध्यमों का इस्तेमाल करते हुए लोगों को अपने जाल में फंसाने के लिए कई तरह के हथकंडे अपनाए फर्जी लोन ऑफर आकर्षक लेकिन झूठे लोन प्रस्तावों के ज़रिए प्रोसेसिंग फीस या सिक्योरिटी डिपॉजिट के नाम पर ठगी करना।
    नकली निवेश और पोंजी स्कीम मल्टी लेवल मार्केटिंग और पोंजी योजनाओं के झूठे वादे देकर लोगों से बड़ी पूंजी निवेश करवाना।
    फर्जी मोबाइल ऐप कई नकली मोबाइल एप्लिकेशन का उपयोग करके वित्तीय धोखाधड़ी को अंजाम देना।झूठे नौकरी प्रस्ताव अच्छी वेतन वाली नौकरी का झांसा देकर सिक्योरिटी डिपॉजिट या रजिस्ट्रेशन फीस लेना।CBI सूत्रों के अनुसार इस पूरे नेटवर्क के संचालन में चीन से जुड़े ठगों की महत्वपूर्ण भूमिका थी जो भारत में मौजूद अपने सहयोगियों के साथ मिलकर इस बड़े पैमाने की धोखाधड़ी को अंजाम दे रहे थे।

    फर्जी कंपनियों का जाल

    धोखाधड़ी से प्राप्त राशि को वैध दिखाने और उसे विदेश भेजने के लिए इस गिरोह ने कंपनियों का एक बड़ा जाल बिछाया था। प्रारंभिक जांच में 58 से लेकर 111 जैसा कि शीर्षक में बताया गया है तक फर्जी या शेल कंपनियों का पता चला है जिनका उपयोग केवल ठगी के पैसे को लेयरिंग करने के लिए किया जाता था।CBI ने इस मामले में अक्टूबर में गिरोह के तीन प्रमुख आरोपियों को गिरफ्तार किया था।
    आरोपपत्र में सभी 17 आरोपियों पर धोखाधड़ी आपराधिक साजिश और सूचना प्रौद्योगिकी अधिनियम IT Act की विभिन्न धाराओं के तहत आरोप लगाए गए हैं।इस खुलासे से यह साफ होता है कि साइबर अपराधी अब छोटे स्तर पर नहीं बल्कि बड़े अंतर्राष्ट्रीय नेटवर्क बनाकर संगठित रूप से काम कर रहे हैं जिससे निपटने के लिए केंद्रीय एजेंसियों को लगातार अपनी जांच तकनीकों को उन्नत करना पड़ रहा है। CBI की यह सफलता देश में साइबर अपराधों के खिलाफ एक बड़ी जीत मानी जा रही है।

  • 1000 करोड़ का क्रिप्टो घोटाला: CBI ने चीनी मास्टरमाइंड सहित 30 आरोपियों के खिलाफ दाखिल की चार्जशीट

    1000 करोड़ का क्रिप्टो घोटाला: CBI ने चीनी मास्टरमाइंड सहित 30 आरोपियों के खिलाफ दाखिल की चार्जशीट


    नई दिल्‍ली । केंद्रीय जांच ब्यूरो (CBI) ने 1000 करोड़ रुपये से अधिक के क्रिप्टोकरेंसी(Cryptocurrency) निवेश घोटाले में दो चीनी नागरिकों वान जून और ली अनमिंग सहित कुल 30 आरोपियों के खिलाफ दिल्ली की विशेष अदालत में आरोपपत्र दाखिल कर दिया है। यह मामला कोविड लॉकडाउन(Covid Lockdown) के दौरान फर्जी ‘एचपीजेड टोकन’ (‘HPZ Token’)ऐप के जरिए लोगों को लुभाकर बिटकॉइन माइनिंग के नाम पर ठगने से जुड़ा है। जांच में पता चला है कि यह घोटाला विदेशी साइबर अपराधी गिरोह का हिस्सा था, जिसने भारत की नई-नई शुरू हुई पेमेंट एग्रीगेटर (Payment Aggregator)व्यवस्था का भी हेराफेरी कर बड़े पैमाने पर धन विदेश भेजा।

    दरअसल, यह पूरा घोटाला कथित तौर पर चीनी नागरिकों द्वारा नियंत्रित कंपनी शिगू टेक्नोलॉजी प्राइवेट लिमिटेड ने चलाया था। बताया गया कि कोविड-19 लॉकडाउन के दौरान इस गिरोह ने बड़ी मात्रा में पैसा इकट्ठा किया और उसे हेराफेरी कर विदेश भेज दिया। कुछ ही महीनों में 150 से ज्यादा फर्जी कंपनियों के बैंक खातों में 1000 करोड़ रुपये से अधिक की राशि जमा हो गई थी। ये खाते अपराध से कमाए धन को इकट्ठा करने और उसे वैध दिखाने के लिए इस्तेमाल किए जा रहे थे।

    सीबीआई जांच में सामने आया है कि यह विदेशी नागरिकों द्वारा संचालित एक बड़े और सुनियोजित साइबर अपराध नेटवर्क का हिस्सा था। यही गिरोह कोविड के बाद के समय में कई अन्य घोटालों के लिए भी जिम्मेदार था, जिनमें फर्जी लोन ऐप, फर्जी निवेश स्कीम और फर्जी ऑनलाइन जॉब ऑफर के जरिए भारतीय नागरिकों को ठगा गया। जांच में पता चला कि ठगों ने लोगों का विश्वास जीतने के लिए शुरुआती निवेश पर कुछ रिटर्न भी दिए, लेकिन बाद में पूरी राशि क्रिप्टोकरेंसी में बदलकर विदेश भेज दी।

    सीबीआई जांच में ये भी पता चला कि मुख्य आरोपी चीनी नागरिक वान जून की पहचान जिलियन कंसल्टेंट्स इंडिया प्राइवेट लिमिटेड (एक चीनी संस्था की सहायक कंपनी) के प्रमुख निदेशक के तौर पर हुई। उसने डॉर्टसे नामक एक व्यक्ति की मदद से शिगू टेक्नोलॉजी सहित कई शेल कंपनियां बनाईं। बाद में सीबीआई में डॉर्टसे को भी गिरफ्तार कर लिया था।

    सीबीआई की चार्जशीट में मुख्य साजिशकर्ताओं समेत 27 व्यक्ति और 3 कंपनियों को जिम्मेदार ठहराया गया है। वहीं गिरोह के कई सदस्य अभी भी सीबीआई की पहुंच से बाहर हैं। फिलहाल उनकी तलाश और जांच जारी है। बता दें कि एजेंसी ने पिछले साल अप्रैल में इस मामले में FIR दर्ज की थी। इससे पहले प्रवर्तन निदेशालय (ED) ने जांच शुरू की और विभिन्न बैंक खातों में जमा 91.6 करोड़ रुपये फ्रीज कर दिए थे।